
- Visites mensuelles
- 4 047
- 2026-09
- Croissance mensuelle +132,7 %
RedVeil - Tests d’intrusion par IA avec résultats étayés par des preuves
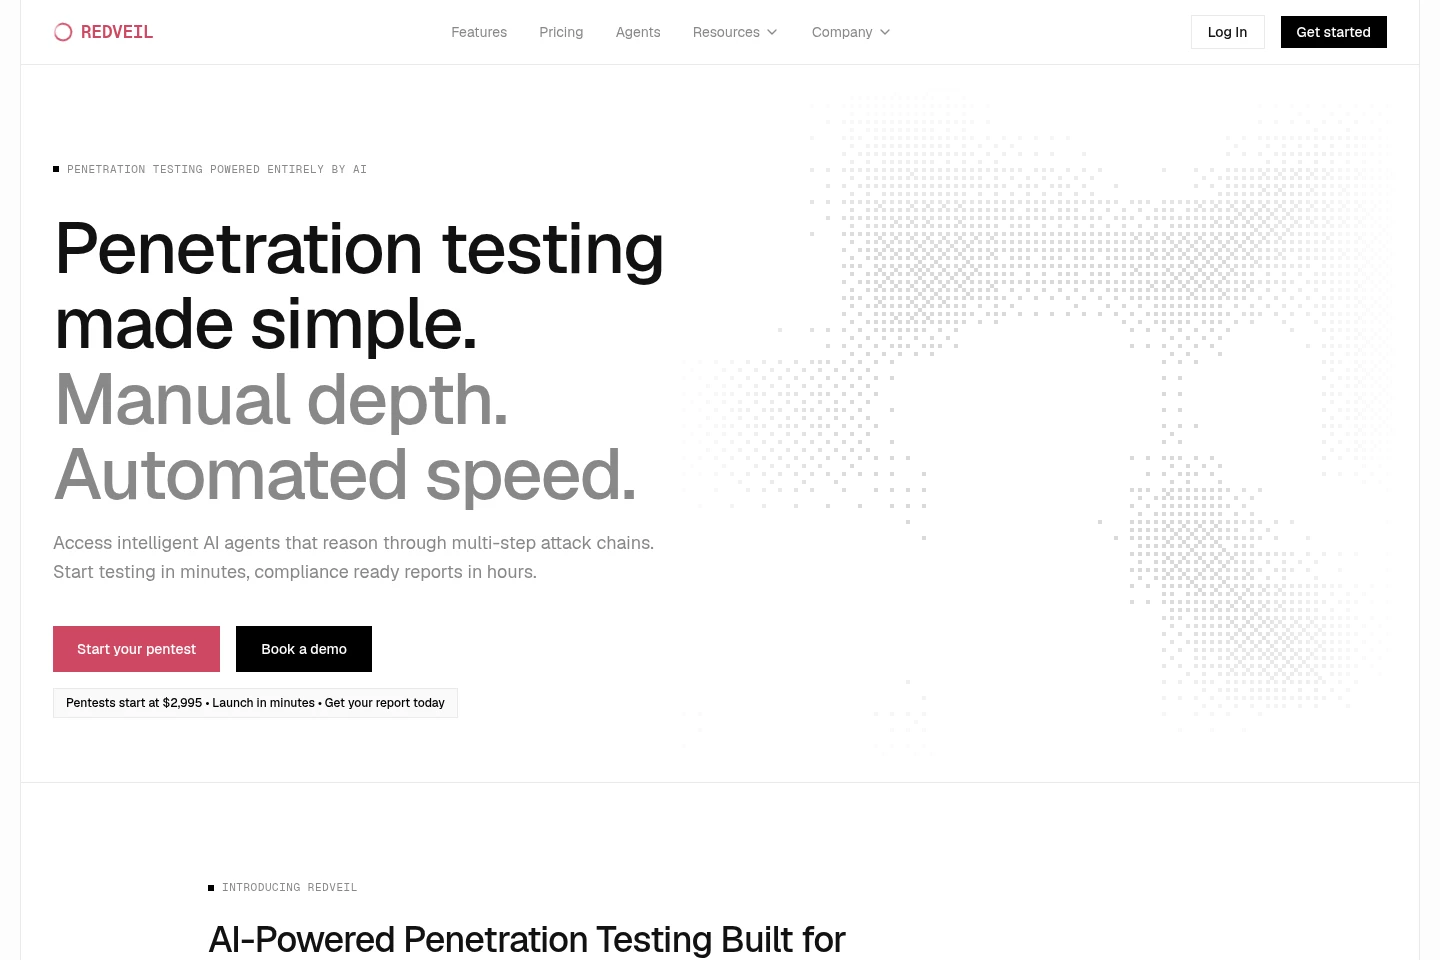
RedVeil est une plateforme de tests d’intrusion propulsée par l’IA. Les utilisateurs choisissent le périmètre et lancent des tests à la demande ; les agents IA analysent les cibles et les chaînes d’attaque en plusieurs étapes. Les rapports comprennent les résultats, les étapes de reproduction et des conseils de correction ; ils sont présentés comme adaptés aux audits de conformité. Les tests couvrent les applications Web et les réseaux externes, tandis que les offres supérieures ajoutent le cloud, le mobile et les réseaux internes.
- Programmation IA
- Scanners de sécurité
- Logiciel
- test d’intrusion par IA
- tests de sécurité automatisés
- rapports de test d’intrusion
Fonctionnalités
Tests d’intrusion à la demande
Exécute des tests d’intrusion par IA sur un périmètre sélectionné et fournit des résultats et des rapports. L’utilisateur choisit le périmètre et le type de test, puis le lance ; la plateforme analyse la cible à partir des actions d’agents et des chemins d’attaque.
Analyse des chemins d’attaque
Les agents IA analysent les cibles au moyen d’actions en plusieurs étapes pour repérer des chemins d’attaque possibles et des problèmes exploitables. Les résultats comprennent du contexte et des preuves de reproduction ; le résultat dépend de la cible et du test.
Conseils de correction
Explique les résultats et indique comment les traiter. La plateforme fournit du contexte, des étapes de reproduction et des conseils de correction ; Rune peut expliquer les résultats et les chemins d’attaque en langage clair.
Rapports de conformité
Génère des rapports de test d’intrusion présentés comme prêts pour l’audit et structurés selon des normes comme SOC 2, ISO 27001, PCI DSS, HIPAA, HITRUST et CMMC. Leur adéquation à un audit particulier dépend des exigences concernées.
Nouveaux tests en un clic
Après une correction, relance un test pour réévaluer la cible. Les offres Perimeter et supérieures incluent les nouveaux tests en un clic ; les tests consomment les Agent Ops de l’abonnement.
Tarifs
RedVeil est un service payant avec des abonnements annuels pour les offres à prix fixe ; Enterprise est proposé sur devis. Comparez les Agent Ops inclus, le périmètre des tests et les fonctions de support ou d’intégration.
| Offre | Prix | Fonctionnalités et limites |
|---|---|---|
| Perimeter | $2,995 par an |
|
| Full Coverage | $6,995 par an |
|
| Enterprise | Tarif personnalisé |
|
Expert Adjudication Add-on coûte $500 par rapport. Des Agent Ops supplémentaires peuvent être achetés à la carte ; les pages fournies n’indiquent pas de prix fixe.
Cas d’utilisation
Évaluer des applications Web et des actifs réseau
Lorsqu’une équipe doit tester des applications Web ou des actifs réseau, elle choisit le périmètre et lance un test à la demande. Les agents RedVeil analysent la cible et fournissent des résultats accompagnés de preuves et d’étapes de reproduction ; le périmètre dépend de l’offre.
Tester des actifs cloud et mobiles
Lorsqu’une équipe de sécurité doit évaluer des cibles cloud ou mobiles, elle peut utiliser les options de Full Coverage ou Enterprise. La plateforme effectue des tests par IA et rapporte les résultats ; les tests cloud mentionnent AWS, GCP et Azure, et les tests mobiles iOS et Android.
Préparer des rapports pour les évaluations de conformité
Lorsqu’une organisation a besoin de preuves issues d’un test d’intrusion pour une évaluation de conformité, elle peut générer un rapport structuré selon des normes comme SOC 2, ISO 27001 et PCI DSS. Il présente les résultats et les preuves, sans garantir son acceptation par un auditeur.
Vérifier les corrections par un nouveau test
Après avoir corrigé un problème signalé, une équipe peut réévaluer la cible avec un nouveau test en un clic. Le test fournit des résultats actualisés à examiner ; il consomme les Agent Ops de l’abonnement.
Limites
Les abonnements comprennent un nombre fixe d’Agent Ops ; les tests les consomment et des Ops supplémentaires peuvent être achetés séparément.
Enterprise propose un tarif personnalisé et nécessite de contacter l’équipe commerciale plutôt que de choisir un prix fixe publié.
Les tests cloud, mobiles et de réseau interne sont indiqués pour Full Coverage et Enterprise, pas pour Perimeter.
Le tableau comparatif indique que les tests de réseau interne sont en Beta ; leur disponibilité peut donc être limitée.
Public cible
Équipes de sécurité ayant besoin de tests à la demande, de preuves pour examiner les résultats et de validation des corrections.
Fondateurs de start-up préparant SOC 2 ou ISO 27001 et souhaitant réaliser un test sans recruter de consultant en sécurité.
Ingénieurs DevOps souhaitant intégrer la validation de sécurité à un flux CI/CD et tester les déploiements.
Organisations aux périmètres importants ou complexes ayant besoin d’une allocation d’Agent Ops personnalisée, d’intégrations ou de SSO et SCIM.
Questions fréquentes
Comment les Agent Ops sont-ils utilisés et facturés ?
Les Agent Ops mesurent des cycles de travail de test par IA, comme l’analyse d’une cible, l’exécution d’une action et l’enregistrement des résultats. Les offres comprennent un quota fixe ; les tests consomment des Ops et des Ops supplémentaires peuvent être achetés séparément.
Les Agent Ops non utilisés sont-ils reportés ?
La page FAQ fournie répertorie une question sur le report, mais le contenu fourni ne donne pas sa réponse. Consultez les conditions actuelles de l’offre ou contactez le support RedVeil.
Puis-je acheter des Agent Ops sans changer d’offre ?
La page des tarifs indique que des Ops supplémentaires peuvent être achetés à la carte si nécessaire. La liste FAQ inclut cette question, mais ne précise pas les conditions détaillées.
Quels types de tests sont inclus ?
Perimeter inclut les tests d’applications Web et de réseaux externes. Full Coverage ajoute les tests cloud pour AWS, GCP et Azure, les tests mobiles pour iOS et Android ainsi que les tests de réseau interne ; Enterprise comprend les fonctions de Full Coverage.
Les rapports RedVeil conviennent-ils aux évaluations de conformité ?
Les rapports sont présentés comme prêts pour l’audit et structurés selon des normes comme SOC 2, ISO 27001, PCI DSS, HIPAA, HITRUST et CMMC. Leur acceptation dépend de l’auditeur et des exigences applicables.
Une personne examine-t-elle les rapports ?
Oui. Expert Adjudication Add-on coûte $500 par rapport et comprend, selon sa description, l’examen et la validation par un testeur d’intrusion certifié OSCP basé aux États-Unis.
Commentaires