
- Visites mensuelles
- 1 137
- 2026-09
- Croissance mensuelle -4,4 %
CISOGenie - GRC avec IA pour la conformité, les risques et la préparation des audits
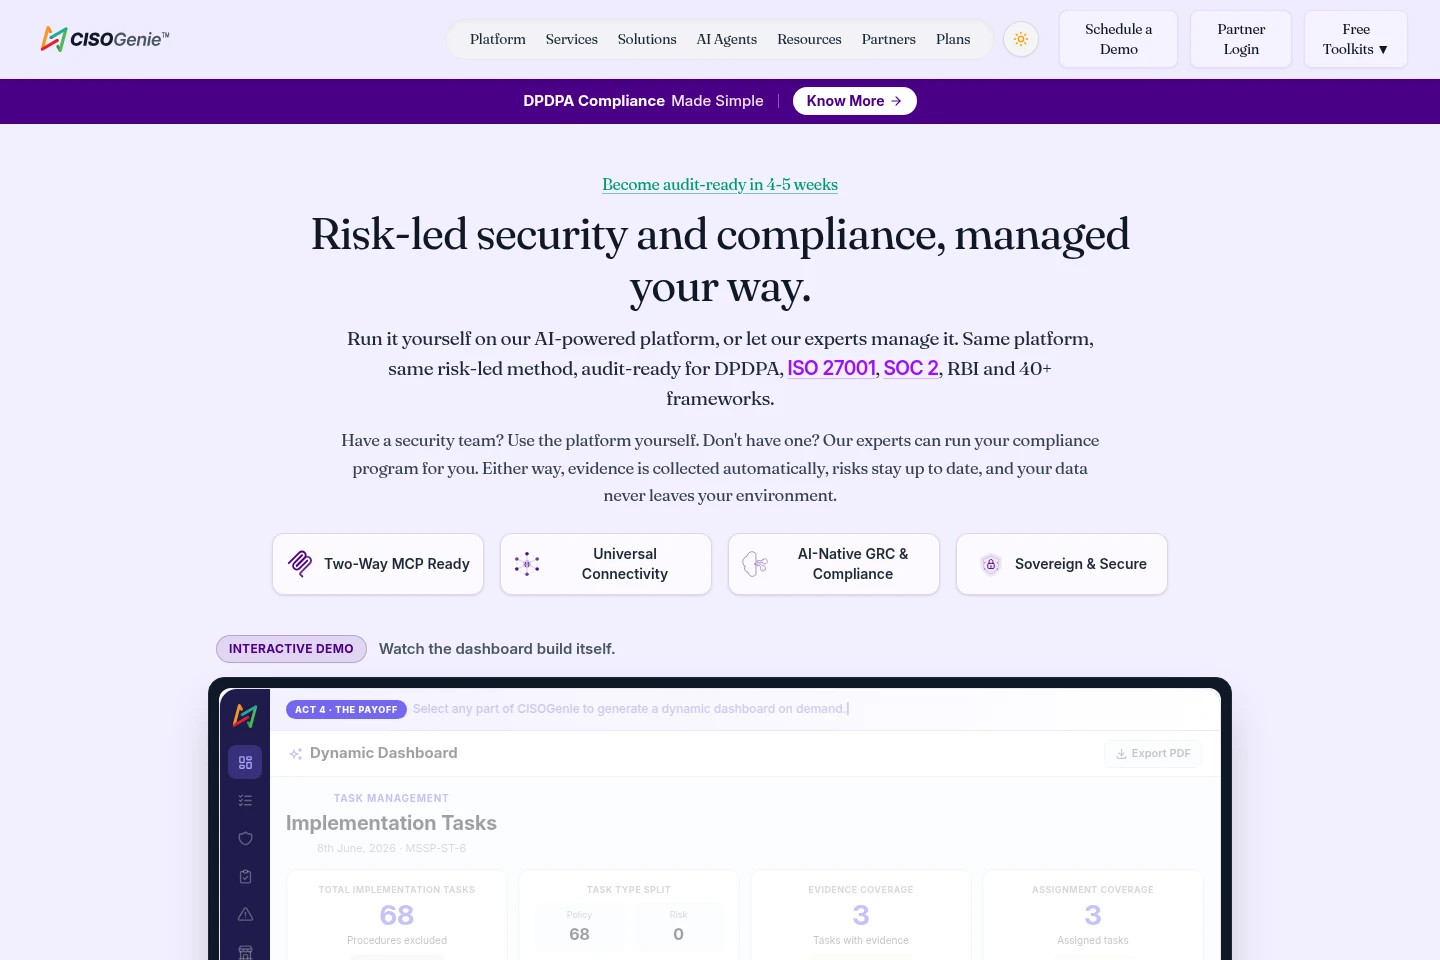
CISOGenie est une plateforme GRC qui permet de gérer des programmes de sécurité et de conformité pour des référentiels comme DPDPA, ISO 27001, SOC 2 et RBI. Les équipes peuvent utiliser la plateforme elles-mêmes ou confier la gestion de la conformité aux experts de CISOGenie. Les fonctions comprennent la gestion des politiques, les registres de risques, la collecte automatisée de preuves, l’évaluation des fournisseurs et la préparation aux audits.
- IA pour l'entreprise
- Gestion de la conformité
- Détection de fraude
- Générateur de documents
- plateforme GRC conformité
- collecte automatisée de preuves
- gestion des risques fournisseurs
Fonctionnalités
Gestion des programmes de conformité
Gérez les référentiels, contrôles, politiques et préparatifs d’audit dans une plateforme GRC centralisée. Les équipes sélectionnent les référentiels applicables, associent les exigences, attribuent les tâches et suivent l’avancement de la conformité.
Collecte automatisée de preuves
Les agents IA collectent et valident les preuves de conformité provenant des systèmes connectés. La plateforme prend en charge la collecte par API, navigateur et système, sous réserve des intégrations configurées et des droits d’accès.
Gestion des risques et fournisseurs
Tenez à jour les registres des risques et des fournisseurs et examinez l’exposition aux risques de sécurité. Les utilisateurs peuvent évaluer les fournisseurs, suivre le traitement des risques et surveiller l’exposition externe dans la plateforme.
Gestion et correspondance des politiques
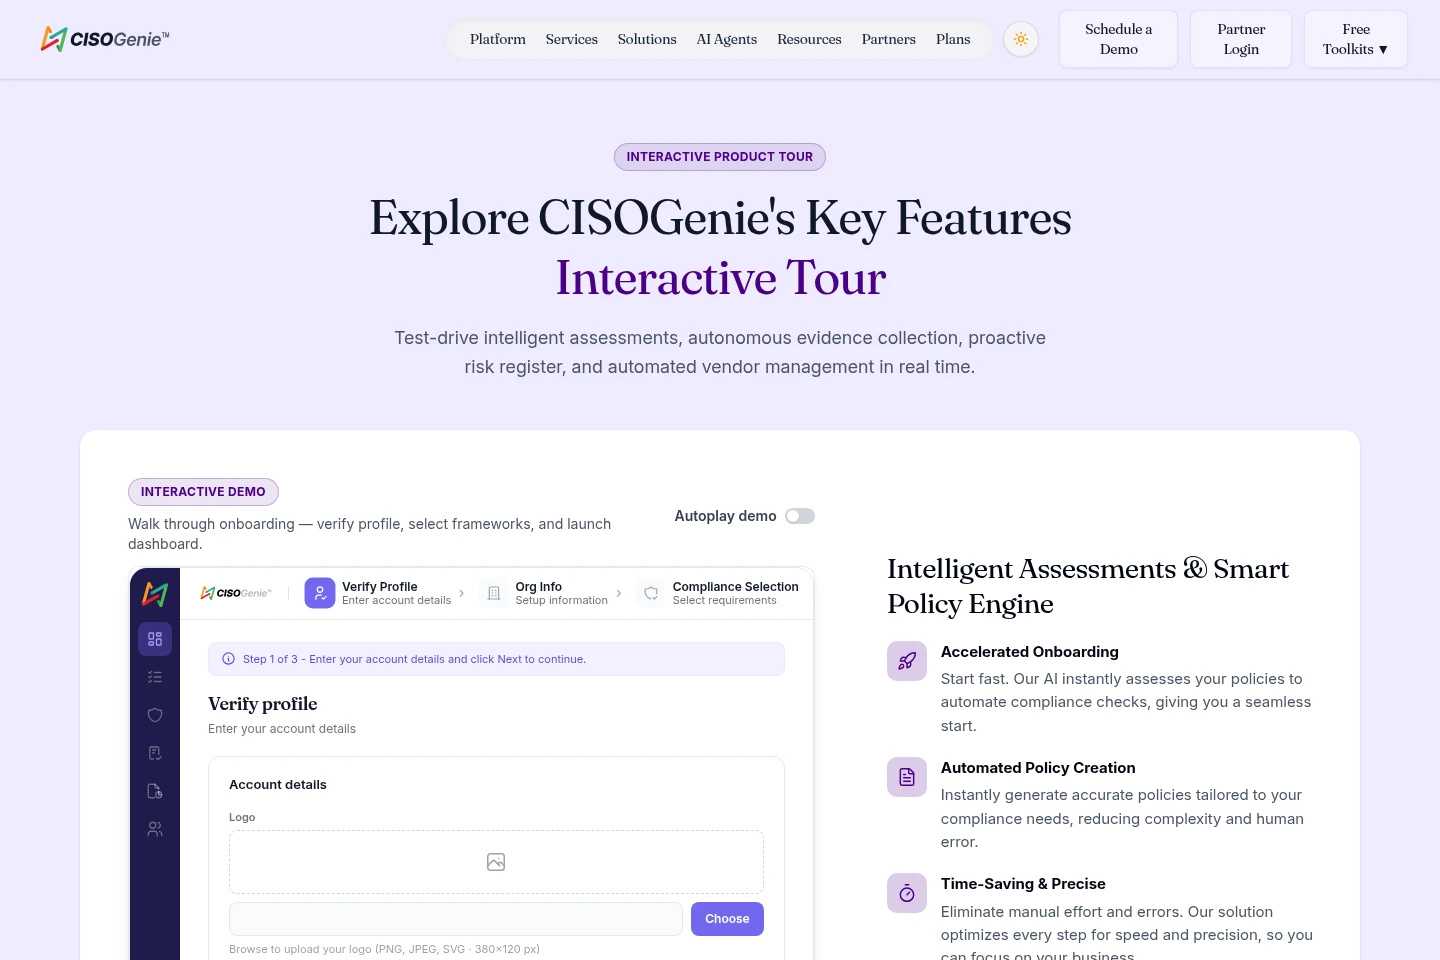
Créez ou gérez des politiques et associez-les aux référentiels de conformité, y compris dans des processus OSCAL lisibles par machine. La plateforme peut évaluer les politiques existantes et générer des politiques adaptées aux besoins de conformité.
Workflows de préparation aux audits
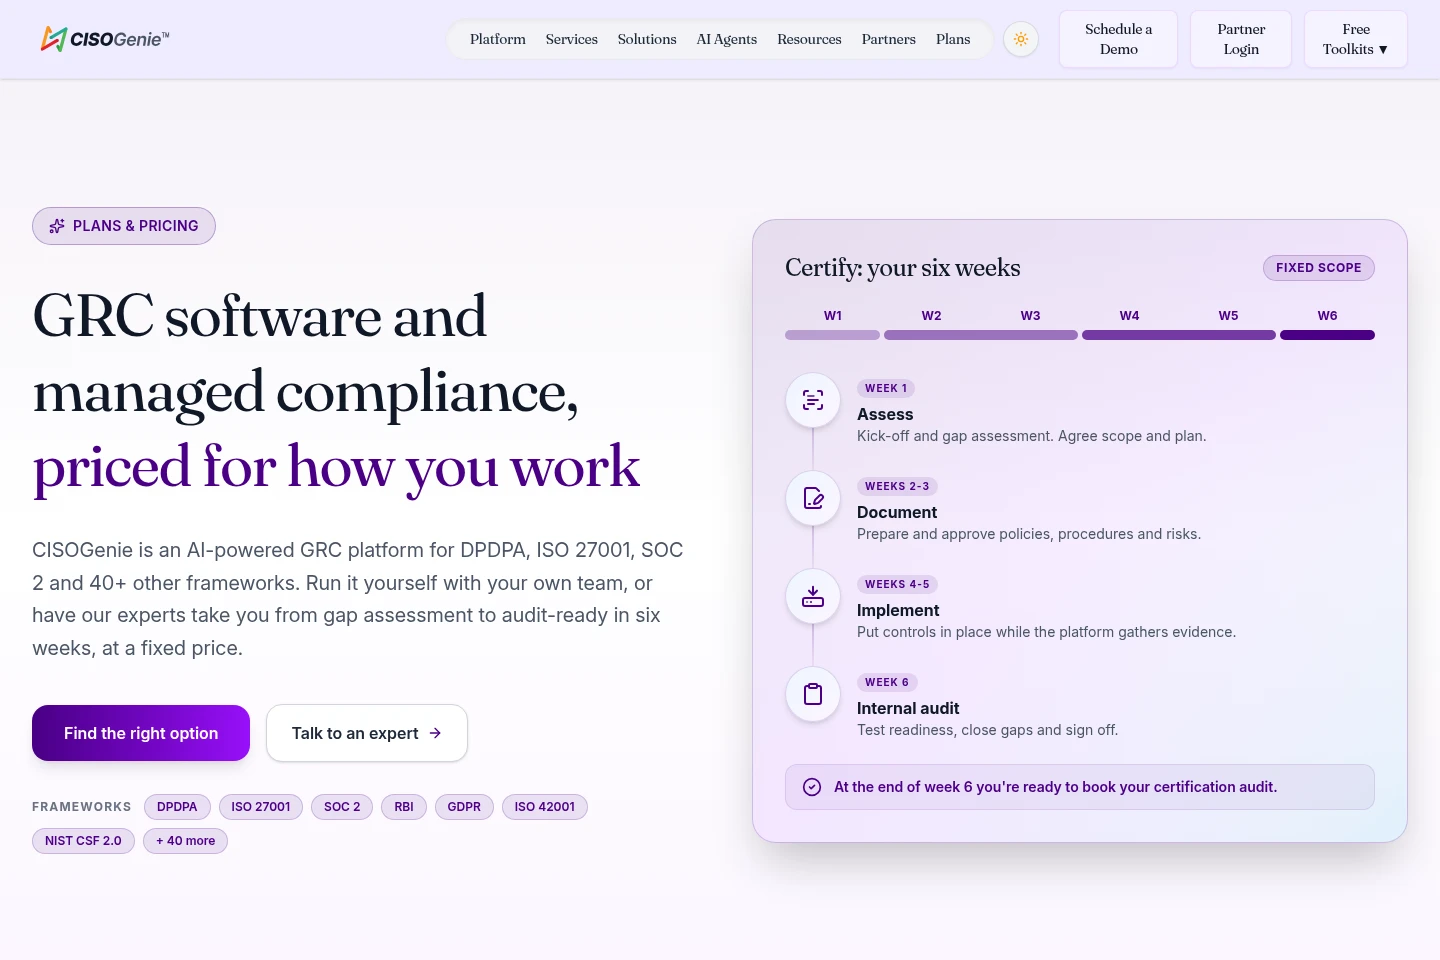
Les évaluations des écarts, le suivi des contrôles, les preuves associées aux exigences et les processus d’audit interne contribuent à préparer les audits. Les offres gérées comprennent l’accompagnement et la validation de préparation indiqués pour chacune.
Tarifs
CISOGenie propose des offres de plateforme sur devis et des forfaits gérés à prix fixe ou sur devis. Comparez les référentiels et services, le nombre d’utilisateurs inclus, l’accompagnement et le besoin de protection continue.
| Offre | Prix | Fonctionnalités et limites |
|---|---|---|
| Starter | Sur devis |
|
| Scaler | Sur devis |
|
| Enterprise | Sur devis |
|
| Certify | Prix fixe |
|
| Certify & Protect | Mise en place unique, puis abonnement mensuel ; sur devis |
|
La page des offres indique que Starter, Scaler et Enterprise couvrent 2 à 5 référentiels sans préciser le nombre pour chaque offre. Des services et options supplémentaires peuvent étendre les offres.
Cas d’utilisation
Préparer un audit de certification
Lorsqu’une organisation doit se préparer à un référentiel comme ISO 27001, SOC 2 ou DPDPA, elle peut associer les exigences, évaluer les écarts, configurer les contrôles et collecter des preuves dans CISOGenie. Les dossiers et documents obtenus contribuent à la préparation de l’audit.
Collecter et organiser les preuves de conformité
Lorsque des preuves doivent être recueillies dans les systèmes de l’entreprise, les équipes peuvent connecter les intégrations prises en charge et utiliser la collecte et la validation automatisées. Les preuves sont associées aux exigences pour examiner la couverture et les écarts restants.
Évaluer les risques et la sécurité des fournisseurs
Lorsqu’une organisation souhaite connaître le niveau de sécurité de ses fournisseurs, elle peut tenir un registre et examiner les évaluations et l’exposition. Les données sur les risques et les fournisseurs sont gérées avec le programme global de conformité.
Limites
Certify & Protect est présenté pour les organisations comptant jusqu’à 250 employés ; au-delà, il faut demander un programme personnalisé.
Les frais d’audit de l’organisme de certification ne sont pas compris dans le prix de l’offre de conformité gérée.
La collecte automatisée de preuves nécessite un accès aux systèmes et des intégrations configurées ; le client doit fournir les accès nécessaires.
La démonstration guidée du tableau de bord sur la page d’accueil se limite actuellement à Task Management → Implementation Tasks.
Public cible
Équipes de sécurité, informatiques et conformité chargées des référentiels et de la préparation des audits
Organisations sans équipe de sécurité interne qui recherchent un accompagnement expert en conformité gérée
MSSP, MSP et VAR qui étudient le programme de partenaires CISOGenie
Questions fréquentes
Quels référentiels CISOGenie prend-il en charge ?
CISOGenie prend en charge DPDPA, ISO 27001, SOC 2, RBI et plus de 40 référentiels. La page des offres mentionne également GDPR, ISO 42001 et NIST CSF 2.0+.
CISOGenie peut-il collecter des preuves dans nos systèmes ?
Oui. La plateforme décrit des agents IA qui collectent et valident des preuves par API, navigateur et systèmes. La collecte dépend des intégrations configurées et des accès aux systèmes fournis par le client.
Les frais d’audit de l’organisme de certification sont-ils inclus ?
Non. Les frais de l’organisme de certification sont facturés séparément. L’offre Certify comprend un rapport d’audit interne et une validation de préparation, mais pas les frais de l’audit de certification.
Que comprend Certify & Protect ?
L’offre comprend l’accompagnement Certify de six semaines, puis des services continus comme le maintien de la conformité, des revues trimestrielles et des rapports de sécurité. Elle est proposée sur devis, avec des frais de mise en place uniques puis un abonnement mensuel, et vise les organisations jusqu’à 250 employés.
Commentaires