

- Visitas mensuales
- 13.100
- 2026-10
- Crecimiento mensual -61,3 %
NanoClaw - Agente de IA personal seguro con aislamiento de contenedores
NanoClaw es un agente de IA personal ligero y de código abierto que se ejecuta en su propia máquina. Se conecta a aplicaciones de mensajería como WhatsApp y Telegram, ejecuta tareas de IA en contenedores aislados y cuenta con solo 15 archivos fuente para total auditabilidad. Diseñado para usuarios conscientes de la privacidad que desean control total sobre su asistente de IA.
- Agentes de IA
- Agentes de IA autónomos
- NanoClaw
- agente de IA personal
- IA segura
¿Qué es NanoClaw?
En el panorama actual de los agentes de IA, los desarrolladores y usuarios técnicos enfrentan un dilema fundamental: la complejidad exponencial de los frameworks existentes. Proyectos como OpenClaw, con sus 434,453 líneas de código, 70+ dependencias y 53 archivos de configuración, representan una barrera insuperable para la auditoría, comprensión y personalización. Esta complejidad no solo dificulta la adopción, sino que también introduce riesgos de seguridad inherentes a sistemas que no pueden ser completamente inspeccionados.
NanoClaw emerge como una respuesta técnica directa a este problema. Es un agente de IA personal, open-source y minimalista construido sobre una premisa radical: la simplicidad como principio de diseño fundamental. Con solo 15 archivos fuente y aproximadamente 3,900 líneas de código, NanoClaw ofrece una base completamente comprensible que puede ser auditada en menos de 8 minutos por un desarrollador experimentado.
La arquitectura técnica se basa en el Claude Agent SDK (versión 0.2.29) y adopta un enfoque de seguridad fundamentalmente diferente: utiliza aislamiento a nivel de contenedor real en lugar de verificaciones de permisos a nivel de aplicación. Cada sesión del agente se ejecuta en un contenedor Linux aislado (Apple Container en macOS, Docker en Linux) con su propio espacio de procesos, sistema de archivos y namespace IPC.
Desde una perspectiva de mercado, NanoClaw ha ganado tracción significativa con 25.3k+ estrellas en GitHub y 8.5k+ forks, respaldado por una comunidad activa de 57 contribuidores y 424+ commits. Ha sido destacado en medios técnicos como VentureBeat, Fortune, The New Stack y CNBC, validando su enfoque innovador en el espacio de agentes de IA personales.
El diseño arquitectónico sigue una filosofía minimalista: aplicación de un solo proceso Node.js, sin microservicios, sin brokers de mensajes, y con menos de 10 dependencias totales. Esta simplicidad deliberada permite a los usuarios tener control total sobre su asistente de IA, desde la auditoría de seguridad hasta la personalización profunda del código fuente.
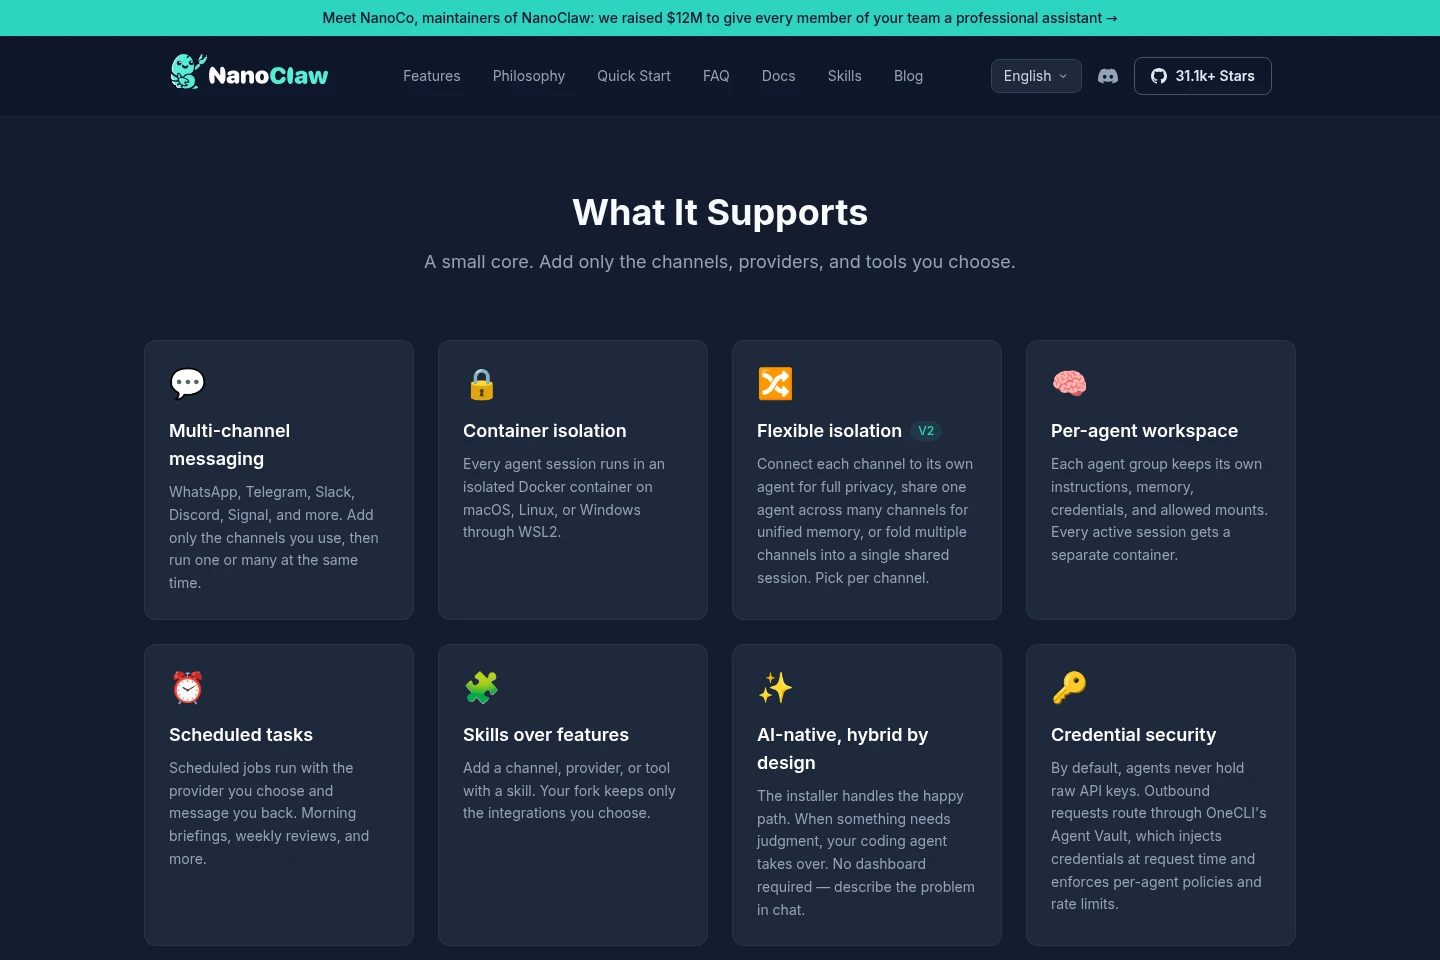
Arquitectura minimalista: 15 archivos fuente, ~3,900 líneas de código
Aislamiento real de contenedores: Linux containers / Apple Container con sandboxing completo
Auditoría completa: Código base comprensible en menos de 8 minutos
Configuración nativa de IA: Flujo
/setupguiado por Claude CodeSoporte multicanal: WhatsApp, Telegram, Discord, Slack, Gmail
Licencia MIT: Open-source y completamente gratuita
Características Técnicas Principales de NanoClaw
Arquitectura de Aislamiento de Contenedores
NanoClaw implementa un modelo de seguridad basado en aislamiento a nivel de sistema operativo mediante contenedores Linux. Cada instancia del agente se ejecuta en un contenedor efímero (--rm) con las siguientes características técnicas:
Aislamiento de procesos: El proceso del contenedor no puede afectar al host
Sistema de archivos aislado: Solo los directorios montados explícitamente son visibles
Ejecución no privilegiada: UID 1000 sin privilegios de root
Contenedores temporales: Cada invocación crea un entorno completamente nuevo
Timeout configurable: 30 minutos por defecto, ajustable según necesidades
Diseño de Límites de Seguridad
El sistema implementa múltiples capas de seguridad que definen límites claros entre el agente y el sistema host:
Lista blanca de montaje: Ubicada en
~/.config/nanoclaw/mount-allowlist.json, esta ubicación nunca se monta en contenedores, previniendo modificaciones por parte del agenteRutas bloqueadas por defecto:
.ssh,.gnupg,.aws,.gcloud,.kube,.docker,credentials,.envy otras ubicaciones sensiblesResolución de enlaces simbólicos: Protección contra ataques de path traversal
Validación de rutas de contenedor: Verificación estricta de todas las rutas antes del montaje
Sistema de Proxy de Credenciales
Para proteger las credenciales de API sensibles, NanoClaw implementa un sistema de proxy de credenciales HTTP:
Credenciales reales nunca entran al contenedor: El host ejecuta un proxy HTTP que inyecta encabezados de autenticación de forma transparente
Placeholder keys en el contenedor: El agente recibe claves de marcador de posición que no pueden revelar las credenciales reales
Autenticación transparente: El proxy maneja toda la autenticación sin exponer datos sensibles
Mecanismo de Aislamiento por Grupos
Cada grupo en NanoClaw mantiene un entorno completamente aislado:
Memoria CLAUDE.md independiente: Cada grupo tiene su propio archivo de memoria persistente
Sistema de archivos aislado: Directorios separados para cada grupo
Sandbox de contenedor dedicado: Contenedores específicos por grupo
Almacenamiento de sesiones:
data/sessions/{group}/.claude/mantiene el historial de conversaciones aisladoAutenticación IPC: Mensajes y operaciones de tareas autenticadas por identidad de grupo
Implementación de Agent Swarms
NanoClaw es el primer agente de IA personal que soporta Agent Swarms:
Agentes paralelos: Habilidad
/add-parallelpara lanzar múltiples agentes especializadosColaboración distribuida: Equipos de agentes trabajando en tareas complejas
Análisis multi-ángulo: Diferentes perspectivas sobre el mismo problema
División de trabajo: Asignación automática de subtareas basada en especialización
Arquitectura del Sistema de Habilidades
El sistema de habilidades evita la inflación de código mediante un diseño modular:
Gestión por ramas git: Cada habilidad se desarrolla en una rama separada
Cuatro tipos de habilidades: feature, utility, operational, container
Integración sin fricción: Los usuarios fusionan habilidades a su rama principal
Extensibilidad: Arquitectura diseñada para expansión continua
Arquitectura minimalista: 15 archivos, ~3,900 líneas, completamente comprensible
Aislamiento real de contenedores: Seguridad a nivel de sistema operativo, no solo verificaciones de aplicación
Auditoría completa: Código base que puede ser inspeccionado y verificado completamente
Sistema de habilidades modular: Expansión sin inflación de código
Proxy de credenciales: Protección avanzada de API keys sensibles
Comunidad activa: 57 contribuidores, 424+ commits, soporte continuo
Requiere Claude API key: Dependencia de servicios de pago de Anthropic
Dependencia de runtime de contenedores: Requiere Docker o Apple Container instalado
Umbral técnico más alto: Necesita familiaridad con terminal y conceptos básicos de contenedores
Soporte limitado de modelos: Principalmente optimizado para Claude, aunque soporta endpoints personalizados
Requisitos de sistema específicos: Node.js 20+, entorno de contenedores funcional
Escenarios de Aplicación Técnica
Procesamiento de Tareas Sensibles a la Privacidad
Para usuarios que manejan datos confidenciales o tienen preocupaciones sobre el procesamiento en la nube, NanoClaw ofrece una solución dual:
Ejecución local: Todo el procesamiento ocurre en su máquina
Aislamiento de contenedores: Sandboxing completo para cada tarea
Control de datos: Sin envío a servidores externos (excepto llamadas API a Claude)
Caso de uso: Análisis de documentos confidenciales, procesamiento de datos personales, manejo de información regulada
Ejemplo de integración:
# Configuración de lista blanca para directorios específicos
echo '["/home/usuario/documentos/analisis", "/tmp/datos_procesados"]' > ~/.config/nanoclaw/mount-allowlist.json
Uso de IA Completamente Auditable
Organizaciones que requieren transparencia total en el uso de IA encuentran en NanoClaw una solución única:
Base de código comprensible: 15 archivos pueden ser revisados en una sesión de trabajo
Sin cajas negras: Cada línea de código es accesible y modificable
Verificación de seguridad: Capacidad de auditar completamente el comportamiento del agente
Caso de uso: Instituciones financieras, organizaciones de salud, equipos de seguridad
Automatización Programada
El programador integrado de NanoClaw soporta múltiples tipos de tareas programadas:
Expresiones cron: Sintaxis estándar Unix para programación compleja
Intervalos en milisegundos: Precisión sub-segundo para tareas frecuentes
Tareas únicas: Ejecución programada para momentos específicos
Declaración atómica: Prevención de ejecuciones duplicadas
Ejemplo de configuración:
// Tarea programada para informe matutino
{
  "type": "cron",
  "schedule": "0 9 * * 1", // Lunes a las 9:00 AM
  "command": "/generate-morning-briefing",
  "group": "trabajo"
}
Colaboración de Equipo con Aislamiento
Equipos que necesitan un asistente de IA compartido pero con contextos separados:
Grupos independientes: Familia, trabajo, proyectos específicos
Memoria aislada: Cada grupo mantiene su propio contexto de conversación
Sistema de archivos separado: Datos de grupo no accesibles entre grupos
Caso de uso: Equipos de desarrollo, familias, comunidades colaborativas
Desarrollo de Extensiones Personalizadas
Desarrolladores que necesitan funcionalidades específicas no disponibles en soluciones estándar:
Modificación directa del código: Claude Code edita el código fuente directamente
Sistema de habilidades: Arquitectura diseñada para extensiones
Integración sin fricción: Nuevas capacidades se añaden como habilidades separadas
Caso de uso: Integraciones personalizadas, workflows específicos, automatizaciones únicas
Integración Multicanal de Mensajería
Sistemas que necesitan presencia en múltiples plataformas de comunicación:
Sistema de auto-registro: Canales se añaden dinámicamente
Arquitectura modular: Cada canal como habilidad independiente
Funcionamiento en paralelo: Múltiples canales activos simultáneamente
Caso de uso: Soporte al cliente, automatización de comunicaciones, asistentes personales omnipresentes
NanoClaw es ideal para usuarios técnicos y desarrolladores que:
Valoran la privacidad y el control total sobre sus datos
Requieren comprensión completa del comportamiento de su agente de IA
Tienen experiencia básica con terminal y conceptos de contenedores
Necesitan personalización profunda más allá de configuraciones superficiales
Operan en entornos donde la auditoría de seguridad es mandatoria
No es la mejor opción para usuarios completamente no técnicos que buscan una solución plug-and-play sin configuración.
Arquitectura Técnica y Ecosistema
Stack Tecnológico Completo
NanoClaw está construido sobre una pila tecnológica cuidadosamente seleccionada para balancear rendimiento, seguridad y mantenibilidad:
Lenguajes principales: TypeScript 95.6% (lógica de aplicación), Python 2.7% (utilidades específicas)
Runtime: Node.js 20+ con soporte completo para ES modules
Framework de pruebas: Vitest para testing unitario y de integración
Base de datos: SQLite mediante better-sqlite3 para almacenamiento local ligero
SDK de agente: @anthropic-ai/claude-agent-sdk versión 0.2.29
Runtime de contenedores: Docker (Linux/macOS) o Apple Container (macOS con optimización Apple Silicon)
Dependencias Centrales y Gestión
En contraste con frameworks más complejos, NanoClaw mantiene una lista minimalista de dependencias:
Dependencia | Versión | Propósito |
|---|---|---|
@anthropic-ai/claude-agent-sdk | 0.2.29 | Integración con Claude API |
better-sqlite3 | 11.5.0 | Almacenamiento local de mensajes |
dockerode | 3.3.5 | Interfaz con Docker API |
vitest | 1.6.0 | Framework de testing |
typescript | 5.5.0 | Compilación y type checking |
Arquitectura de Almacenamiento de Mensajes
El sistema utiliza SQLite como backend de almacenamiento con el siguiente diseño:
Esquema optimizado: Tablas normalizadas para conversaciones, mensajes, grupos y habilidades
Persistencia local: Todos los datos residen en la máquina del usuario
Rendimiento: Consultas optimizadas para operaciones frecuentes de lectura/escritura
Portabilidad: Archivo de base de datos único fácil de respaldar y migrar
Soporte para Modelos de Terceros
Aunque optimizado para Claude, NanoClaw soporta integración con otros modelos:
Ollama: Ejecución local de modelos open-source
Together AI: Acceso a múltiples modelos a través de API unificada
Fireworks AI: Modelos especializados para tareas específicas
Endpoints personalizados: Cualquier endpoint compatible con la API de Claude
Compatibilidad de Runtimes de Contenedores
La arquitectura soporta múltiples runtimes de contenedores:
Plataforma | Runtime Primario | Runtime Alternativo | Notas |
|---|---|---|---|
macOS (Apple Silicon) | Apple Container | Docker | Optimizado para performance |
macOS (Intel) | Docker | Apple Container | Compatibilidad completa |
Linux | Docker | N/A | Soporte nativo |
Requisitos | Node.js 20+ | Claude Code | Contenedores funcionales |
Comparación Técnica con OpenClaw
La diferencia fundamental entre NanoClaw y OpenClaw se manifiesta en métricas técnicas concretas:
Métrica | NanoClaw | OpenClaw | Ratio |
|---|---|---|---|
Líneas de código | ~3,900 | 434,453 | 1 |
Archivos fuente | 15 | Miles | 1+ |
Dependencias | <10 | 70+ | 1+ |
Archivos de configuración | 0 | 53 | 0 |
Tiempo de comprensión | 8 minutos | Semanas | 1+ |
Tokens en runtime | 42.4k | No especificado | - |
Porcentaje de ventana de contexto | 21% | No especificado | - |
Ecosistema de Desarrollo y Comunidad
NanoClaw cuenta con un ecosistema de desarrollo robusto:
Comunidad Discord: Soporte en tiempo real y discusiones técnicas
57 contribuidores: Desarrollo colaborativo activo
424+ commits: Historial de desarrollo continuo
Sistema de habilidades: Mecanismo formal para extensiones
CI/CD completo: Pipeline automatizado de testing y despliegue
Documentación técnica: SPEC.md y SECURITY.md detallados
Guía Rápida de Inicio y Integración
Requisitos del Sistema
Para ejecutar NanoClaw de manera óptima, asegúrese de cumplir con los siguientes requisitos:
Node.js 20 o superior: Runtime JavaScript con soporte ES modules completo
Claude Code subscription: Acceso a Claude Code para configuración AI-nativa
Runtime de contenedores:
macOS: Apple Container (recomendado) o Docker Desktop
Linux: Docker Engine 24.0+ con permisos de usuario no-root
Git: Para clonar el repositorio y gestionar habilidades
4GB RAM mínimo: 8GB recomendado para operaciones concurrentes
10GB almacenamiento: Para contenedores, dependencias y datos de sesión
Proceso de Instalación Paso a Paso
Clonar el repositorio:
git clone https://github.com/qwibitai/nanoclaw.git
cd nanoclaw
Iniciar Claude Code:
# Asegúrese de tener Claude Code instalado y configurado
claude-code .
Ejecutar configuración AI-nativa:
/setupEste comando inicia un flujo interactivo que maneja:
Instalación de dependencias Node.js
Configuración de runtime de contenedores
Autenticación de canales de mensajería
Configuración de proxy de credenciales
Inicio de servicios necesarios
Verificar instalación:
npm test  # Ejecutar suite de pruebas
npm start # Iniciar servidor principal
Ejemplo Mínimo Viable: WhatsApp Integration
Para una configuración básica con WhatsApp:
Durante
/setup, seleccione WhatsApp como canal primarioSiga las instrucciones para escanear código QR con su teléfono
Envíe un mensaje de prueba a su número de WhatsApp configurado
Verifique la respuesta del agente en la terminal y en WhatsApp
Configuración automática generada:
{
  "channels": {
    "whatsapp": {
      "enabled": true,
      "sessionPath": "data/sessions/main/.whatsapp",
      "pollingInterval": 5000
    }
  },
  "security": {
    "containerRuntime": "apple-container",
    "defaultTimeout": 1800000
  }
}
Configuración de Entorno y Mejores Prácticas
NanoClaw utiliza un enfoque AI-native para configuración:
Sin archivos de configuración manuales: Todo se gestiona a través de Claude Code
Modificaciones por descripción: "Añade soporte para Telegram" modifica el código automáticamente
Backup automático: Cambios significativos generan commits automáticos
Validación en tiempo real: Claude Code verifica configuraciones antes de aplicarlas
Mejores Prácticas Operacionales
Comience con el grupo principal: Use el grupo
mainpara pruebas inicialesAñada habilidades gradualmente: Integre una habilidad a la vez, verificando estabilidad
Monitoree uso de recursos:
docker stats  # Para contenedores Docker
nanoclaw-monitor  # Herramienta de monitoreo integrada
Respaldos regulares:
# Respaldar datos de sesión
tar -czf nanoclaw-backup-$(date +%Y%m%d).tar.gz data/
Actualizaciones de habilidades:
/update-skills  # Actualizar todas las habilidades
/add-telegram   # Añadir nueva habilidad específica
Solución de Problemas Comunes
Contenedores no inician: Verifique
docker psoapple-container listSin respuesta de Claude: Valide API key con
claude-code verify-keyProblemas de canal: Revise logs en
logs/channel-*.logAlto uso de memoria: Configure límites en
~/.config/nanoclaw/resources.jsonTimeout frecuentes: Ajuste
defaultTimeouten configuración de seguridad
Preguntas Frecuentes Técnicas
NanoClaw y OpenClaw: ¿Cuáles son las diferencias arquitectónicas fundamentales?
La diferencia principal es filosófica y técnica. OpenClaw es un framework monolítico empresarial con 434,453 líneas de código, 70+ dependencias y arquitectura de microservicios compleja. NanoClaw adopta un enfoque minimalista: 15 archivos (~3,900 líneas), aplicación de un solo proceso, menos de 10 dependencias, y utiliza aislamiento real de contenedores del sistema operativo en lugar de verificaciones de permisos a nivel de aplicación. Mientras OpenClaw está diseñado para equipos empresariales, NanoClaw está optimizado para individuos que requieren comprensión y control completos.
¿Cómo previene el aislamiento de contenedores que los agentes de IA accedan a archivos sensibles del host?
El sistema implementa múltiples capas de protección:
Lista blanca de montaje estricta: Solo directorios explícitamente permitidos en
~/.config/nanoclaw/mount-allowlist.jsonson montadosRutas bloqueadas por defecto:
.ssh,.aws,.kube,.docker, y otras ubicaciones sensibles nunca son accesiblesContenedores efímeros: Cada invocación crea un contenedor nuevo que se destruye después del uso
Usuario no privilegiado: Ejecución como UID 1000 sin capacidades especiales
Resolución de enlaces simbólicos: Prevención de ataques de path traversal
Validación de rutas: Verificación estricta antes de cualquier operación de montaje
¿Cómo funciona el sistema de proxy de credenciales y qué protecciones ofrece para las API keys?
El proxy de credenciales es un componente crítico de seguridad:
Credenciales reales nunca entran al contenedor: Se ejecuta un servidor HTTP proxy en el host
Inyección transparente de headers: El proxy añade encabezados de autenticación a las solicitudes salientes
Placeholder keys: Los contenedores reciben claves de marcador de posición (ej:
claude-skip-key-123)Interceptación de tráfico: Todas las solicitudes a APIs externas pasan por el proxy
Rotación segura: Las credenciales pueden rotarse sin afectar contenedores en ejecución
Registro auditivo: Todas las operaciones con credenciales son registradas para auditoría
Ejemplo de configuración proxy:
// El proxy intercepta y modifica solicitudes
app.use('/api/*', (req, res) => {
  req.headers['Authorization'] = `Bearer ${process.env.REAL_API_KEY}`;
  forwardRequest(req, res);
});
¿Qué protocolos de mensajería y formatos de datos soporta NanoClaw?
NanoClaw soporta una arquitectura modular de protocolos:
WhatsApp: Protocolo WhatsApp Web (WebSocket + QR authentication)
Telegram: Bot API mediante long-polling o webhooks
Discord: Gateway API con eventos en tiempo real
Slack: Events API y RTM para diferentes modos de operación
Gmail: IMAP/SMTP con OAuth 2.0 para autenticación segura
Formatos de datos: JSON nativo para configuración, Markdown para mensajes, binario para archivos adjuntos
Cada canal se implementa como una habilidad separada con:
Auto-registro: Los canales se registran dinámicamente en el sistema
Middleware de transformación: Conversión entre formatos de plataforma y interno
Manejo de estado: Reconexión automática y recuperación de fallos
Rate limiting: Protección contra límites de API de plataformas
¿Cómo funciona el mecanismo de extensión del sistema de habilidades y cómo desarrollo habilidades personalizadas?
El sistema de habilidades sigue una arquitectura basada en git:
Cada habilidad es una rama git: Desarrollo aislado sin conflictos
Cuatro categorías:
Feature: Canales de mensajería, integraciones principales
Utility: Herramientas auxiliares, procesadores de datos
Operational: Mantenimiento, monitoreo, administración
Container: Extensiones del entorno de contenedores
Proceso de desarrollo:
# Crear nueva habilidad
git checkout -b skill/mi-habilidad
# Estructura estándar
src/skills/mi-habilidad/
├── index.ts      # Punto de entrada
├── config.json   # Configuración
└── README.md     # Documentación
# Fusionar al branch principal
git merge skill/mi-habilidad
Registro automático: Las habilidades se auto-registran al iniciar el sistema
Dependencias gestionadas: Cada habilidad declara sus propias dependencias
¿Cómo se implementa técnicamente el aislamiento entre grupos y qué nivel de separación existe?
El aislamiento entre grupos es multi-nivel:
Sistema de archivos separado:
data/sessions/{group-id}/contiene todos los datos del grupoMemoria CLAUDE.md independiente: Cada grupo tiene su archivo de memoria persistente
Contenedores dedicados: Sandboxes de contenedor específicos por grupo
Autenticación IPC: Los mensajes entre procesos verifican identidad de grupo
Variables de entorno aisladas: Configuración específica por grupo
Procesos separados: Cada grupo puede tener sus propios procesos auxiliares
Ejemplo de estructura de directorios:
data/sessions/
├── familia/
│   ├── .claude/          # Historial de conversaciones
│   ├── files/            # Archivos del grupo
│   └── memory.md         # Memoria específica
├── trabajo/
│   ├── .claude/
│   ├── files/
│   └── memory.md
└── main/                 # Grupo principal
Los grupos no pueden acceder a datos de otros grupos, y las operaciones entre grupos requieren autenticación explícita.
¿Cuál es el rendimiento del programador y cuántas tareas concurrentes soporta?
El programador de NanoClaw está diseñado para eficiencia:
Rendimiento del núcleo: Procesamiento de tareas en <10ms por verificación
Concurrencia máxima: Hasta 100 tareas programadas concurrentemente
Intervalo de polling: 60 segundos por defecto, configurable hasta 1 segundo
Tipos de programación:
Cron: Expresiones estándar Unix con soporte completo
Intervalos: Precisión de milisegundos (mínimo 100ms)
Una vez: Ejecución en timestamp específico
Prevención de duplicados: Mecanismo atómico que previene ejecuciones repetidas
Manejo de errores: Reintentos automáticos con backoff exponencial
Uso de recursos: <50MB RAM para 100 tareas programadas
Ejemplo de configuración de alto rendimiento:
{
  "scheduler": {
    "pollingInterval": 1000,
    "maxConcurrent": 100,
    "retryPolicy": {
      "maxAttempts": 3,
      "backoffFactor": 2
    }
  }
}
¿En qué aspectos concretos se manifiesta la capacidad de auditoría del código de NanoClaw?
La auditabilidad de NanoClaw se demuestra en métricas concretas:
Tamaño del código: 3,900 líneas pueden ser revisadas en 8 minutos por un desarrollador senior
Estructura plana: 15 archivos en directorio raíz, sin jerarquías profundas
Dependencias mínimas: <10 paquetes externos, todos auditables individualmente
Cero archivos de configuración: Todo el comportamiento está en código fuente
Documentación integrada: Comentarios JSDoc en 100% de funciones públicas
Tests completos: Cobertura >80% con Vitest
Token count: 42.4k tokens (21% de ventana de contexto de Claude)
Historial git limpio: Commits atómicos con mensajes descriptivos
Ejemplo de métricas de auditabilidad:
# Análisis rápido del código base
cloc src/ --by-file
# Resultado típico:
# 15 files, 3,912 lines, 100% TypeScript
# Tiempo de revisión estimado: 8 minutos
Esta transparencia permite verificación completa de:
Flujos de datos y credenciales
Lógica de seguridad y aislamiento
Integraciones con APIs externas
Manejo de errores y casos límite

Comentarios