
- Visitas mensuales
- 1137
- 2026-09
- Crecimiento mensual -4,4 %
CISOGenie - GRC con IA para cumplimiento, riesgos y preparación de auditorías
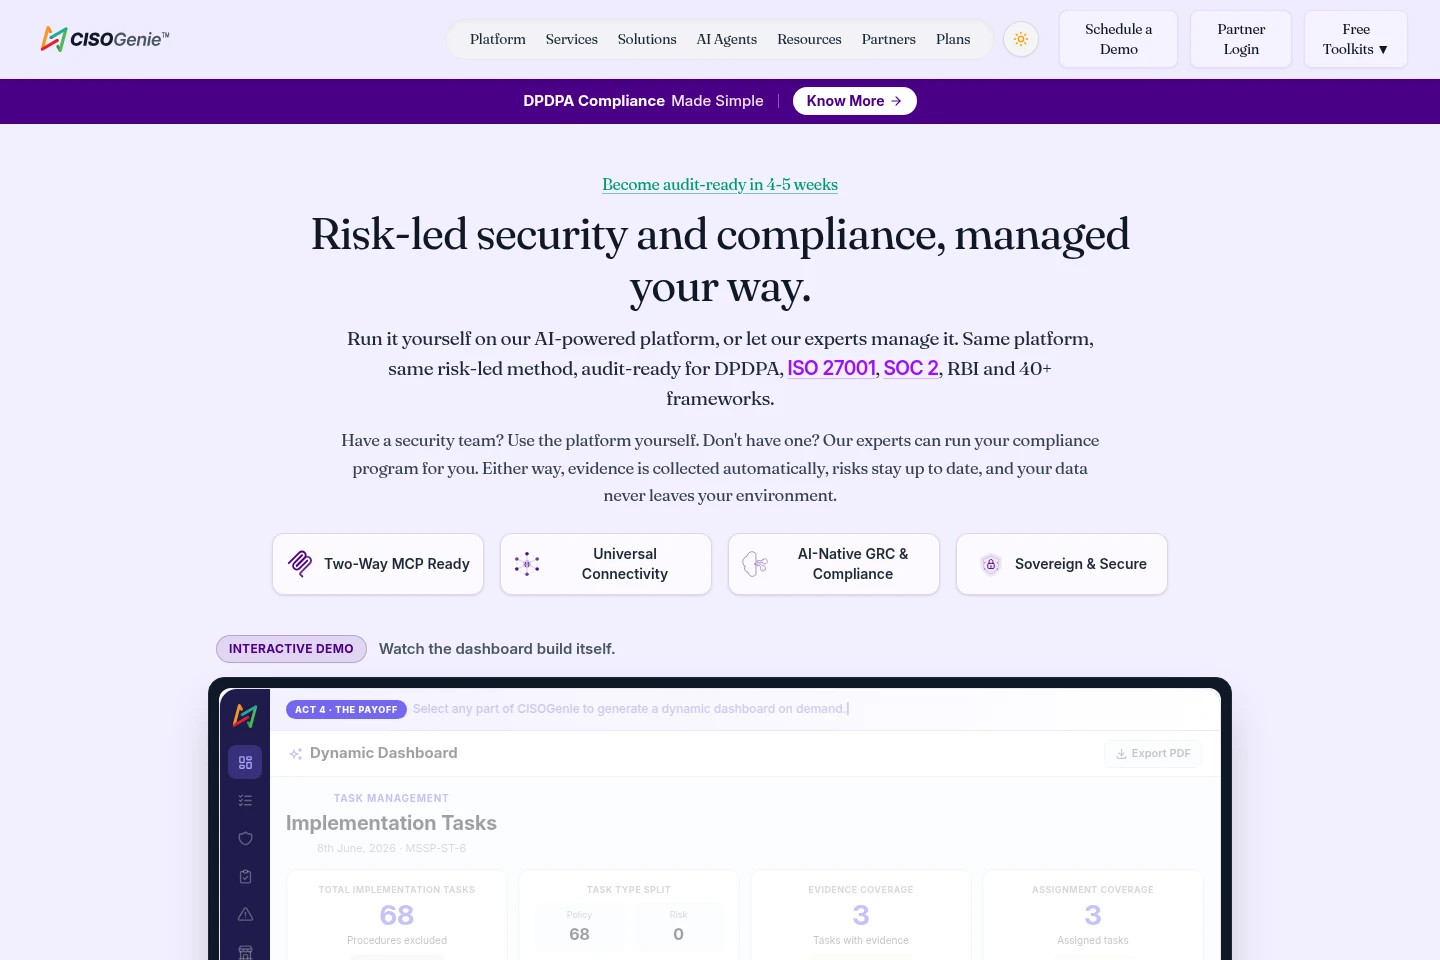
CISOGenie es una plataforma GRC para gestionar programas de seguridad y cumplimiento en marcos como DPDPA, ISO 27001, SOC 2 y RBI. Los equipos pueden operar la plataforma por su cuenta o contratar a especialistas de CISOGenie para gestionar el cumplimiento. Incluye administración de políticas, registros de riesgos, recopilación automatizada de evidencia, evaluaciones de proveedores y flujos de preparación para auditorías.
- Programación con IA
- Escáneres de seguridad
- Detección de fraude
- Generador de documentos
- plataforma GRC de cumplimiento
- recopilación automatizada de evidencia
- gestión de riesgos de proveedores
Funciones
Gestión de programas de cumplimiento
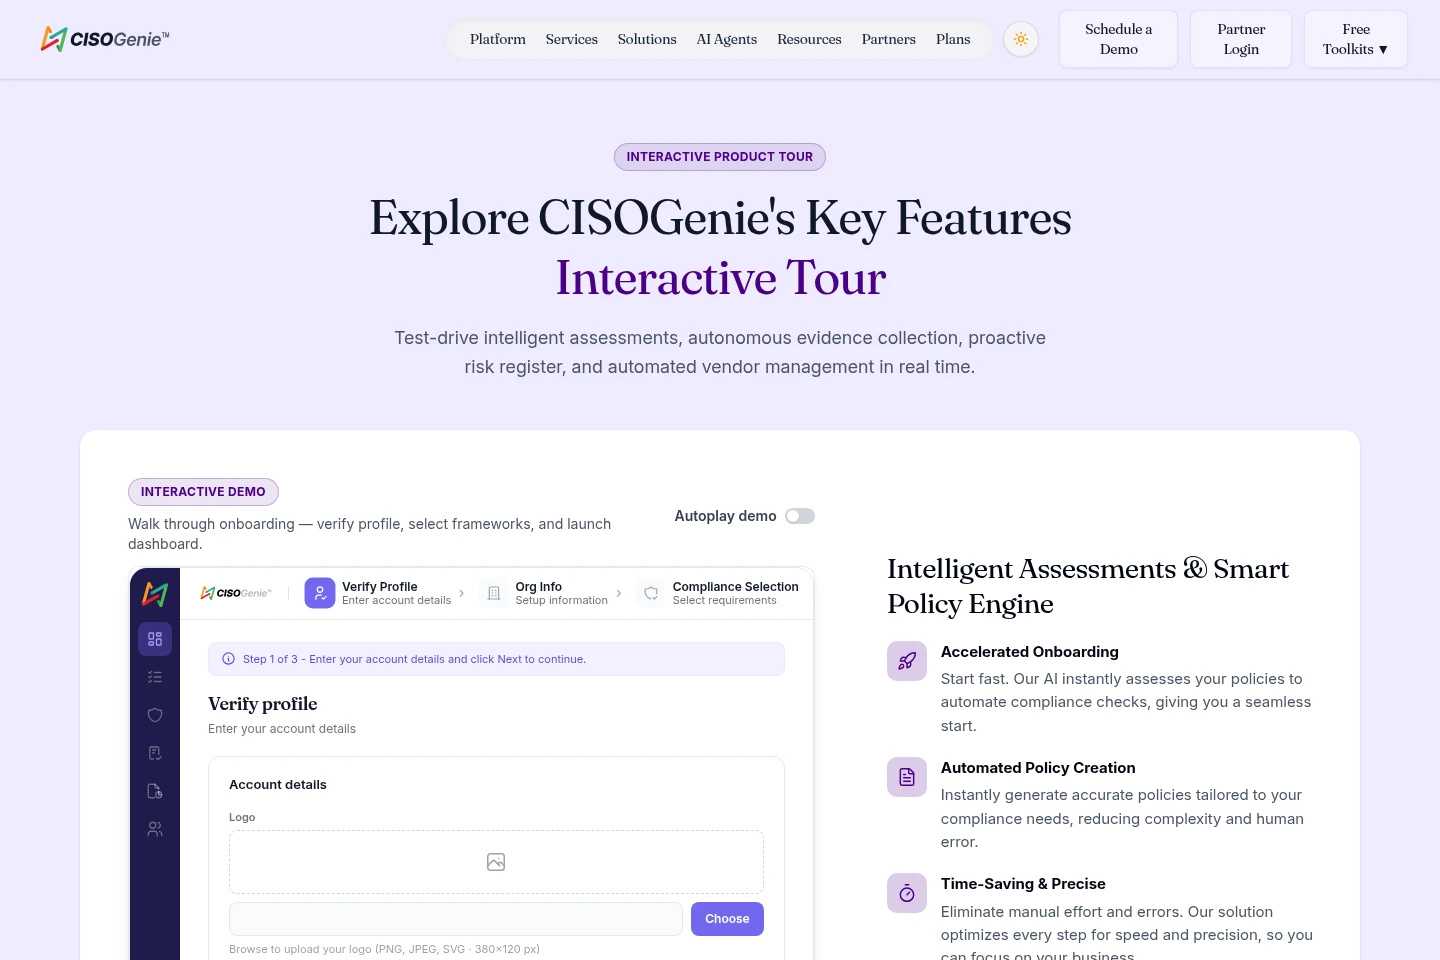
Permite administrar marcos, controles, políticas y preparación de auditorías en una plataforma GRC centralizada. Los equipos seleccionan los marcos aplicables, asignan requisitos y tareas, y dan seguimiento al avance del cumplimiento.
Recopilación automatizada de evidencia
Los agentes de IA recopilan y validan evidencia de cumplimiento de sistemas conectados. La plataforma admite recopilación mediante API, navegador y sistemas, sujeta a integraciones configuradas y permisos de acceso.
Gestión de riesgos y proveedores
Permite mantener registros de riesgos y proveedores, y revisar la exposición de seguridad. Los usuarios pueden evaluar proveedores, dar seguimiento al tratamiento de riesgos y monitorear la exposición externa desde la plataforma.
Gestión y mapeo de políticas
Permite crear o administrar políticas y asociarlas con marcos de cumplimiento, incluidos flujos de políticas OSCAL legibles por máquina. La plataforma puede evaluar políticas existentes y generar políticas según las necesidades de cumplimiento.
Flujos de preparación para auditorías
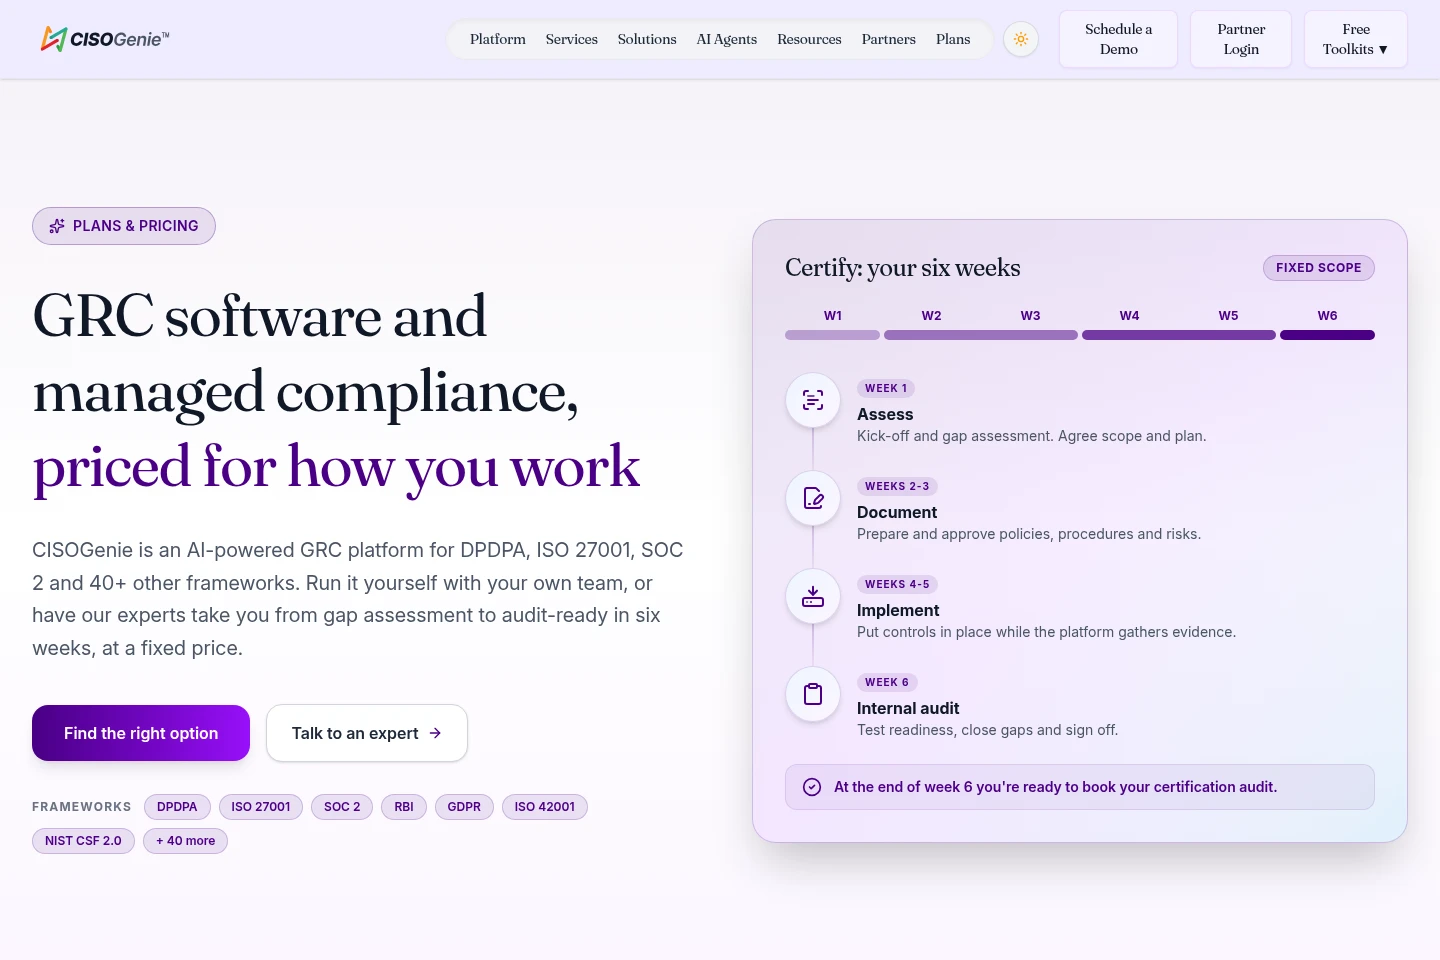
Las evaluaciones de brechas, el seguimiento de controles, la evidencia asociada con requisitos y los flujos de auditoría interna ayudan a preparar auditorías. Los paquetes administrados incluyen el apoyo de consultoría y la aprobación de preparación que se indican para cada uno.
Precios
CISOGenie ofrece planes de plataforma cotizados y paquetes administrados con precio fijo o cotización. Compare los marcos y servicios incluidos, el límite de usuarios, el soporte y la necesidad de protección continua.
| Plan | Precio | Funciones y límites |
|---|---|---|
| Starter | Precio a cotizar |
|
| Scaler | Precio a cotizar |
|
| Enterprise | Precio a cotizar |
|
| Certify | Precio fijo |
|
| Certify & Protect | Configuración única y luego suscripción mensual; precio a cotizar |
|
La página de planes indica que Starter, Scaler y Enterprise cubren de 2 a 5 marcos, pero no asigna una cantidad a cada plan individual. Los servicios opcionales y complementos pueden ampliar los planes.
Casos de uso
Preparar una auditoría de certificación
Cuando una organización necesita prepararse para un marco como ISO 27001, SOC 2 o DPDPA, puede mapear requisitos, evaluar brechas, configurar controles y recopilar evidencia en CISOGenie. Los registros y documentos resultantes ayudan a preparar la auditoría.
Recopilar y organizar evidencia de cumplimiento
Cuando se necesita reunir evidencia de sistemas empresariales, los equipos pueden conectar integraciones compatibles y usar la recopilación y validación automatizadas. La evidencia se vincula con los requisitos para revisar la cobertura y las brechas pendientes.
Evaluar la seguridad y los riesgos de proveedores
Cuando una organización necesita conocer la seguridad de sus proveedores, puede mantener un registro y revisar evaluaciones y exposición. Los datos de riesgos y proveedores se administran junto con el programa general de cumplimiento.
Limitaciones
Certify & Protect se describe para organizaciones con hasta 250 empleados; las organizaciones que superan ese límite deben consultar por un programa personalizado.
La tarifa de auditoría del organismo certificador no está incluida en el precio del paquete de cumplimiento administrado.
La recopilación automatizada de evidencia requiere acceso a sistemas e integraciones configuradas; el cliente debe proporcionar el acceso necesario.
La demostración guiada del panel en la página principal está limitada actualmente a Task Management → Implementation Tasks.
Para quién es
Equipos de seguridad, TI y cumplimiento que gestionan requisitos de marcos y preparación de auditorías
Organizaciones sin equipo interno de seguridad que buscan apoyo experto para gestionar el cumplimiento
MSSP, MSP y VAR que exploran el programa de socios de CISOGenie
Preguntas frecuentes
¿Qué marcos admite CISOGenie?
CISOGenie admite DPDPA, ISO 27001, SOC 2, RBI y más de 40 marcos. La página de planes también menciona GDPR, ISO 42001 y NIST CSF 2.0+.
¿CISOGenie puede recopilar evidencia de nuestros sistemas?
Sí. La plataforma describe agentes de IA que recopilan y validan evidencia mediante API, navegadores y sistemas. La recopilación depende de las integraciones configuradas y del acceso a sistemas proporcionado por el cliente.
¿Está incluida la tarifa de auditoría del organismo certificador?
No. La tarifa del organismo certificador se paga por separado. El paquete Certify incluye un informe de auditoría interna y la aprobación de preparación, pero no la tarifa de auditoría de certificación.
¿Qué incluye Certify & Protect?
Incluye el servicio Certify de seis semanas y luego servicios continuos, como mantenimiento del cumplimiento, revisiones trimestrales e informes de seguridad. Se cotiza, cobra una configuración única seguida de una suscripción mensual y se describe para organizaciones con hasta 250 empleados.
Comentarios