
- 月访问量
- 1,137
- 2026-09
- 月流量增速 -4.4%
CISOGenie - 面向合规、风险与审计准备的 AI GRC 平台
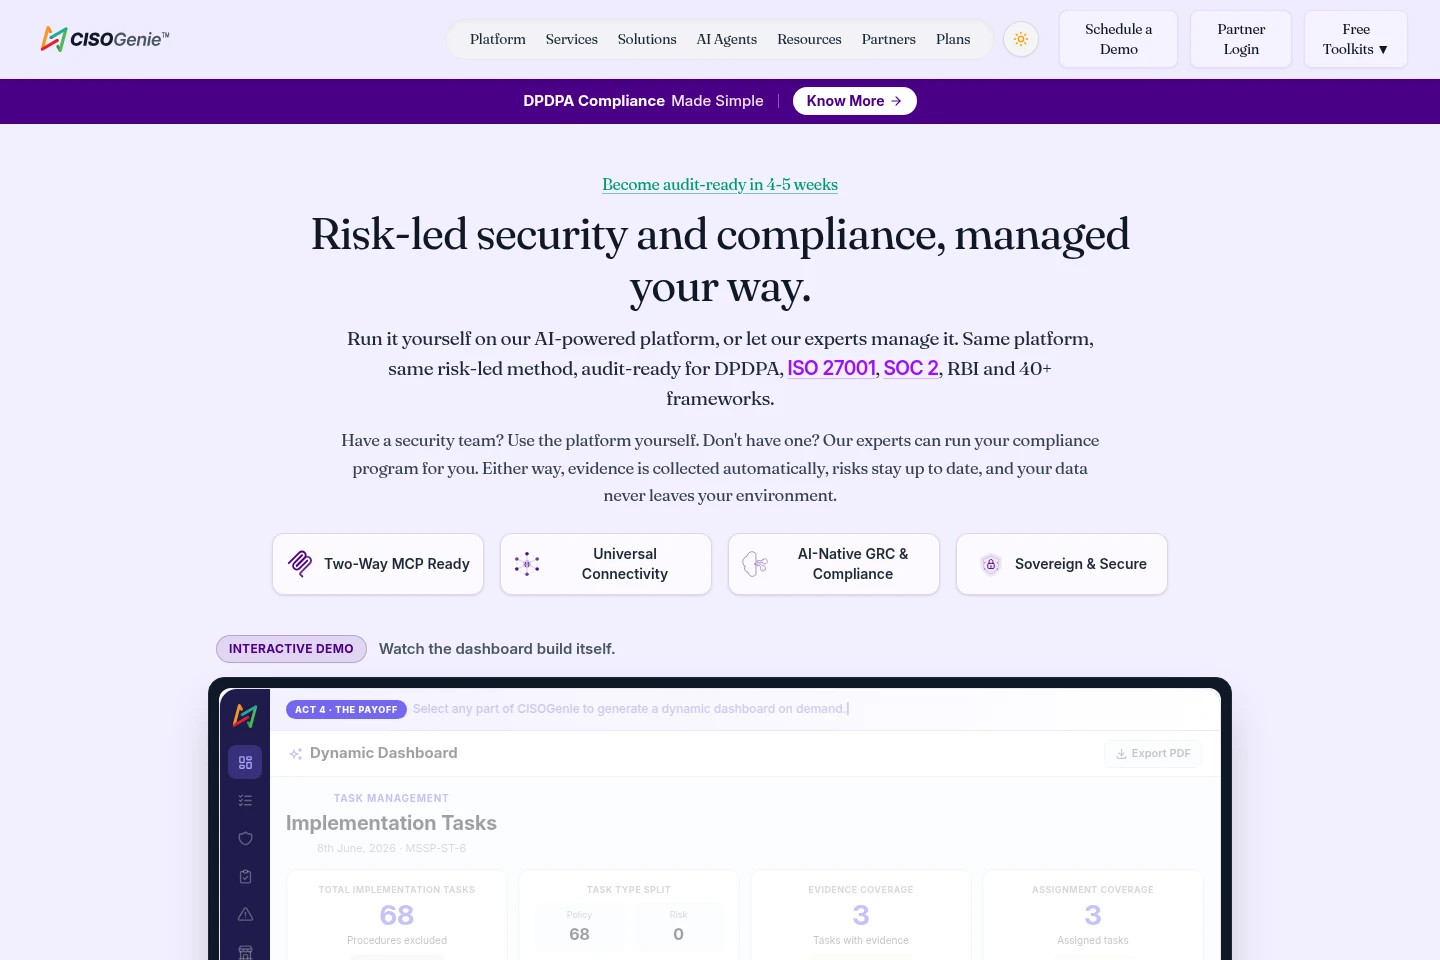
CISOGenie 是一款 GRC 平台,可管理 DPDPA、ISO 27001、SOC 2 和 RBI 等框架下的安全与合规项目。团队可以自行使用平台,也可以聘请 CISOGenie 专家管理合规工作。平台功能包括政策管理、风险登记、自动化证据收集、供应商评估和审计准备流程。
核心能力
合规项目管理
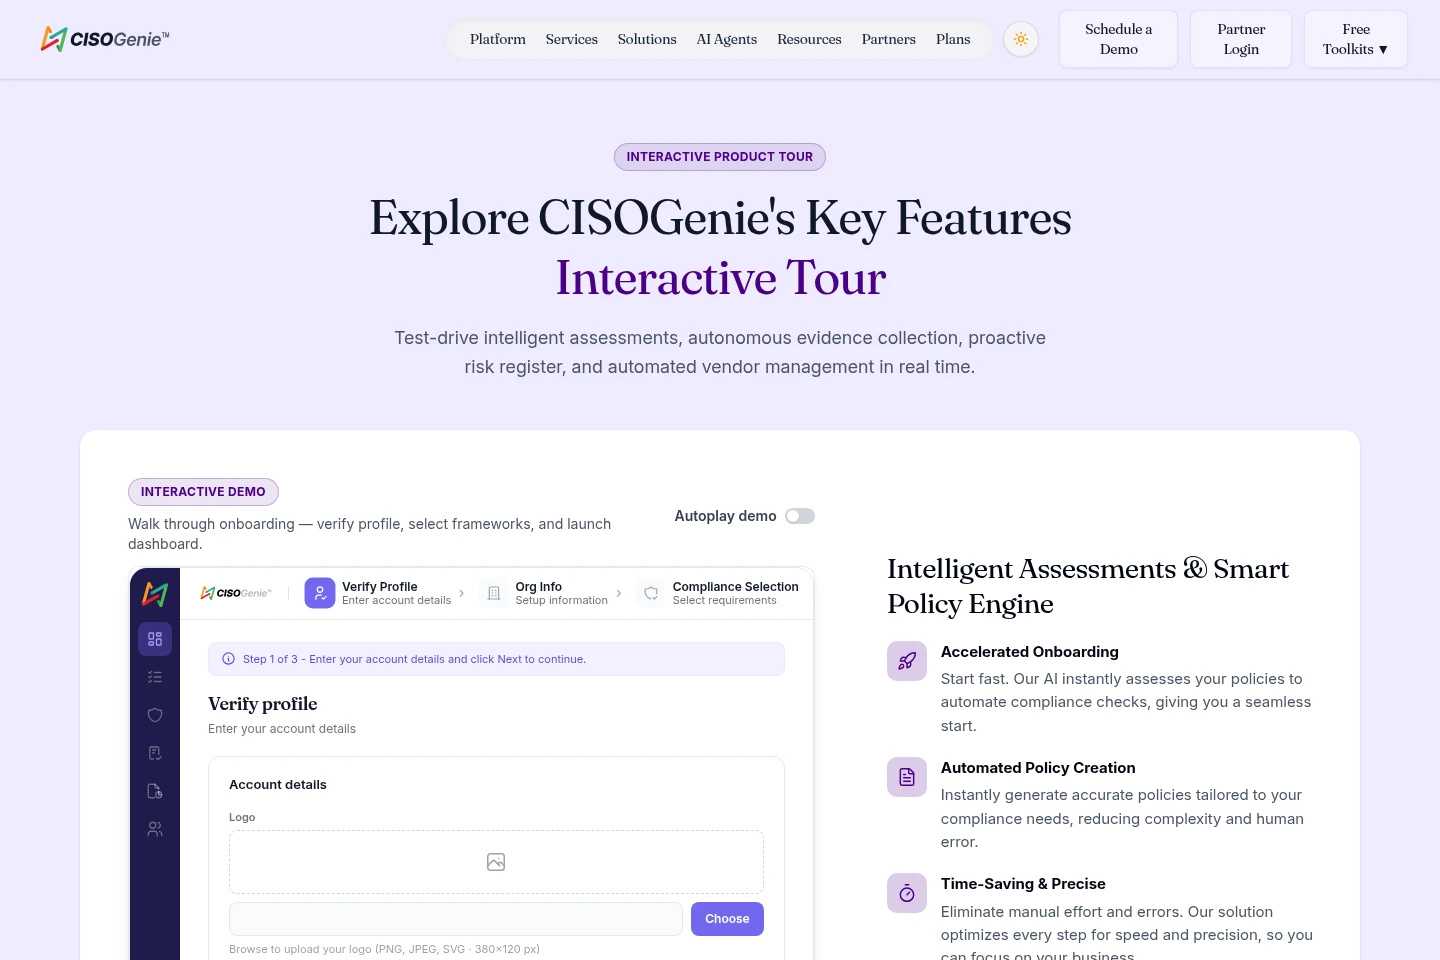
在集中式 GRC 平台中管理框架、控制项、政策和审计准备工作。团队可选择适用框架、映射要求、分配任务并跟踪合规进度。
自动化证据收集
通过 AI agents 从已连接的系统收集并验证合规证据。平台支持通过 API、浏览器和系统进行收集,具体取决于已配置的集成和访问权限。
风险与供应商管理
维护风险和供应商登记信息并审查安全风险暴露。用户可评估供应商、跟踪风险处置,并通过平台监控外部风险暴露。
政策管理与映射
创建或管理政策,并将其映射到合规框架,包括机器可读的 OSCAL 政策流程。平台可评估现有政策,并根据合规需求生成政策。
审计准备流程
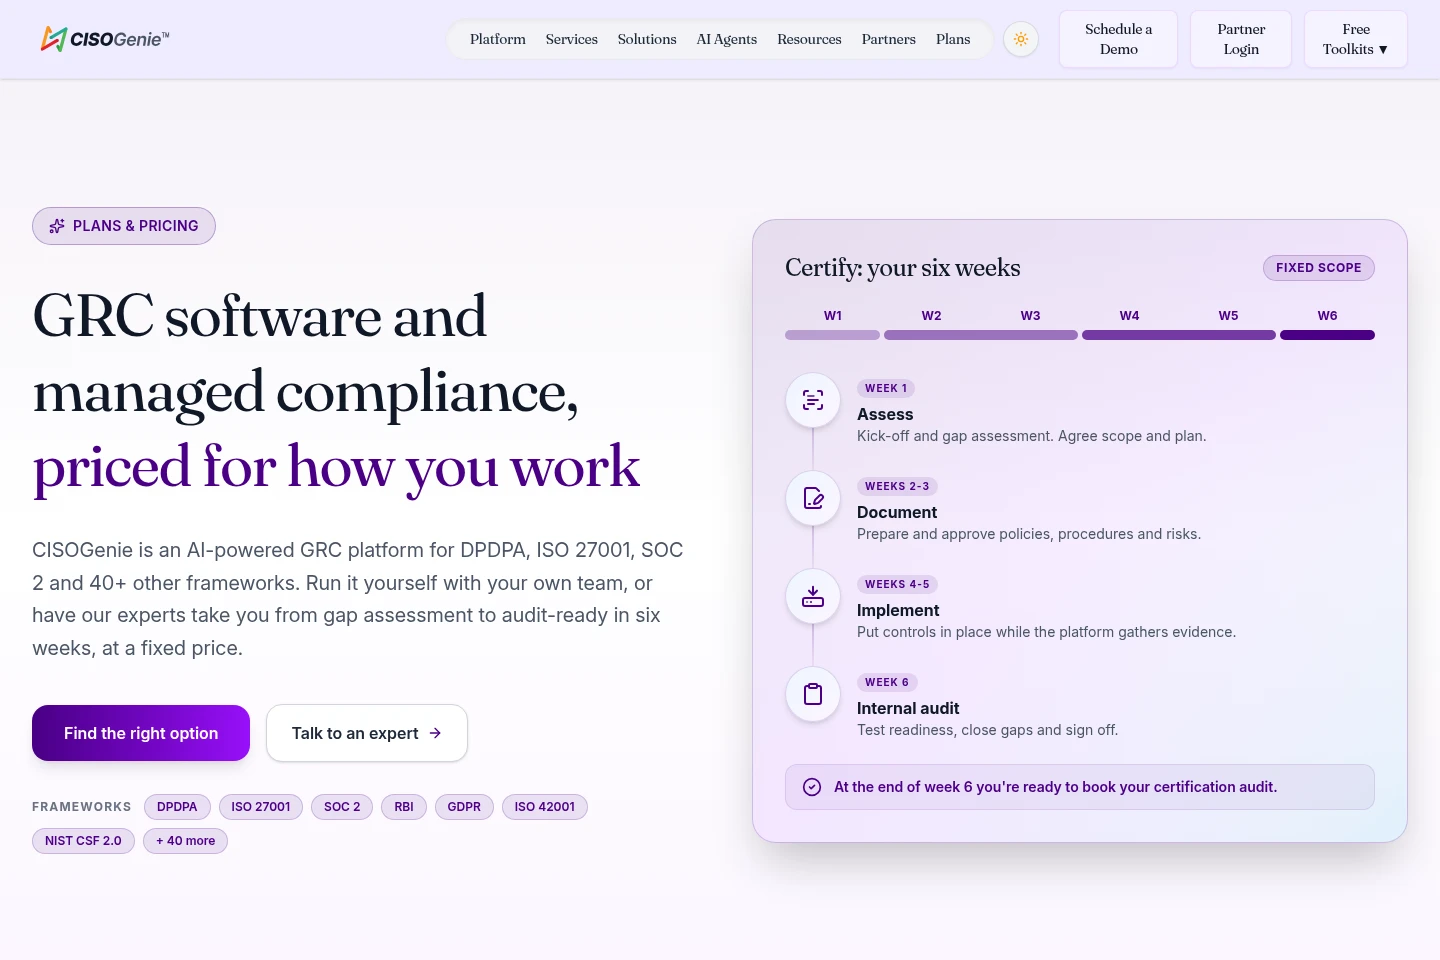
通过差距评估、控制项跟踪、映射至要求的证据和内部审计流程,为审计做准备。托管套餐包含页面所述的顾问支持和准备情况签核。
定价
CISOGenie 提供按报价定价的平台套餐,以及固定价格或按报价定价的托管套餐。选择时可比较框架和服务范围、包含的用户数量、支持内容,以及是否需要持续保护。
| 套餐 | 价格 | 包含内容与使用额度 |
|---|---|---|
| Starter | 按报价 |
|
| Scaler | 按报价 |
|
| Enterprise | 按报价 |
|
| Certify | 固定价格 |
|
| Certify & Protect | 一次性设置费,之后按月订阅;按报价 |
|
套餐页面说明 Starter、Scaler 和 Enterprise 系列覆盖 2 至 5 个框架,但未说明每个单独套餐对应的框架数量。可选服务和附加项可扩展套餐。
使用场景
准备框架认证审计
当组织需要为 ISO 27001、SOC 2 或 DPDPA 等框架做准备时,可在 CISOGenie 中映射要求、评估差距、配置控制项并收集证据。生成的记录和文档包可用于审计准备。
收集并整理合规证据
需要从业务系统收集证据时,团队可以连接受支持的集成,并使用自动化收集与验证功能。证据会关联到要求,帮助团队检查覆盖情况和未解决的差距。
评估供应商安全与风险
组织需要了解供应商安全状况时,可维护供应商登记信息并审查供应商评估及风险暴露。风险记录和供应商信息可与整体合规项目一同管理。
使用限制
Certify & Protect 面向员工人数不超过 250 人的组织;超过该人数的组织应咨询定制项目。
认证机构的审计费用不包含在托管合规套餐价格中。
自动化证据收集需要系统访问权限和已配置的集成;客户必须提供收集证据所需的访问权限。
主页的引导式仪表板演示目前仅适用于 Task Management → Implementation Tasks。
适用人群
负责框架要求管理和审计准备的安全、IT 与合规团队
没有内部安全团队、需要专家托管合规支持的组织
正在了解 CISOGenie 合作伙伴计划的 MSSP、MSP 和 VAR
常见问题
CISOGenie 支持哪些框架?
CISOGenie 支持 DPDPA、ISO 27001、SOC 2、RBI 以及 40 多种框架。套餐页面还列出 GDPR、ISO 42001 和 NIST CSF 2.0+。
CISOGenie 能从我们的系统收集证据吗?
可以。平台介绍了通过 API、浏览器和系统收集并验证证据的 AI agents。收集能力取决于已配置的集成以及客户提供的系统访问权限。
认证机构的审计费用包含在内吗?
不包含。认证机构的审计费用需另行支付。Certify 套餐包括内部审计报告和准备情况签核,但不包括认证机构的审计费用。
Certify & Protect 包含什么?
该套餐包括为期六周的 Certify 服务,随后提供合规维护、季度审查和安全报告等持续服务。套餐需报价,先收取一次性设置费,之后按月订阅;页面说明其适用于员工人数不超过 250 人的组织。
评论