
- Monatliche Besuche
- 673
- 2026-09
- Monatliches Wachstum +82,4 %
VibeZero - KI-erstellte Apps scannen und Fixes vor dem Release prüfen
VibeZero scannt bei KI-erstellten Anwendungen Code, Abhängigkeiten, Secrets, Konfiguration und die laufende App. Die Ergebnisse fließen in einen Launch-Readiness-Score ein; außerdem erstellt das Produkt KI-gestützte Fix-Aufgaben. Ein erneuter Scan bestätigt Fixes. Teams verbinden ein Repository über die GitHub-App oder CLI. Ein separater kostenloser externer Scan prüft die öffentliche Oberfläche einer Website.
- KI-Programmierung
- Sicherheitsscanner
- KI-App-Sicherheitsscan
- Vibe-Coding-Sicherheit
- Release-Readiness-Scan
Funktionen
Sicherheitsscan über fünf Ebenen
Scannt Code, Abhängigkeiten, Secrets, Konfiguration und die laufende Anwendung und gibt Sicherheitsbefunde aus. Ein Repository wird über die GitHub-App oder CLI verbunden; der Scan umfasst auch die bereitgestellte App.
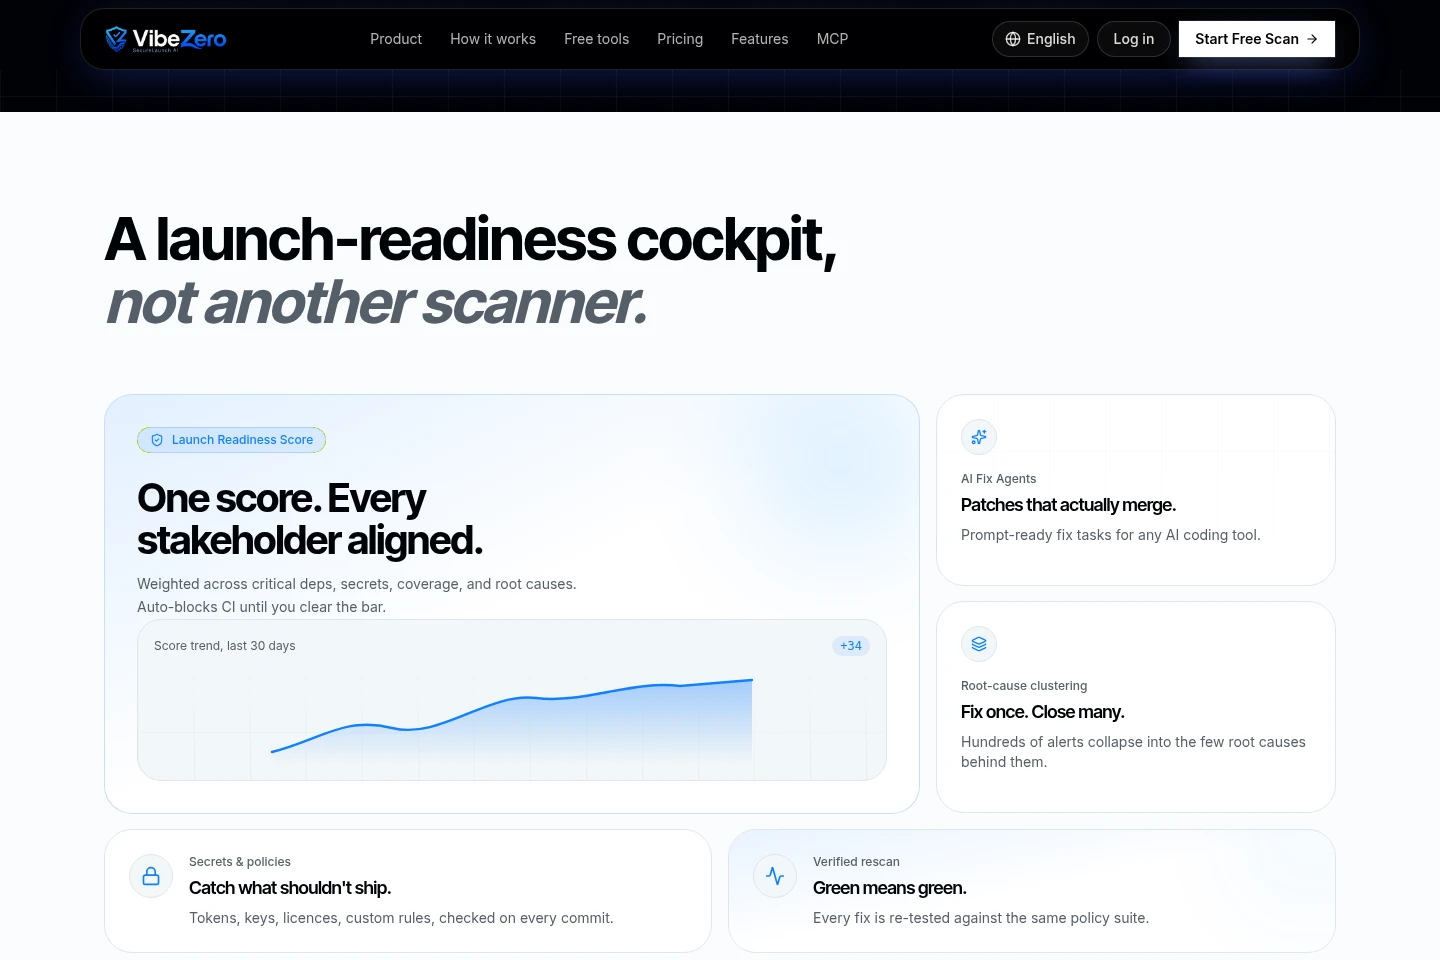
Launch-Readiness-Score
Fasst Risikofaktoren zu einem gewichteten Wert von 0 bis 100 und einer Release-Entscheidung zusammen. Berücksichtigt werden Abhängigkeiten, Secrets, Abdeckung und Ursachen; der Score kann CI-Gates steuern.
KI-Fix-Aufgaben
Erstellt promptfähige Aufgaben und Patches für erkannte Befunde. Teams können Aufgaben an KI-Coding-Tools übergeben; als verifiziert gilt ein Fix erst, wenn ein erneuter Scan ihn bestätigt.
Kostenloser externer Scan
Prüft die öffentliche Oberfläche einer Website und gibt Ergebnisse zu Seiteninhalt, geladenen Skripten und Zertifikat aus. Der Scan erfordert keine Registrierung, bleibt auf öffentliche Prüfungen beschränkt und ist für eigene oder autorisiert getestete Websites vorgesehen.
Preise
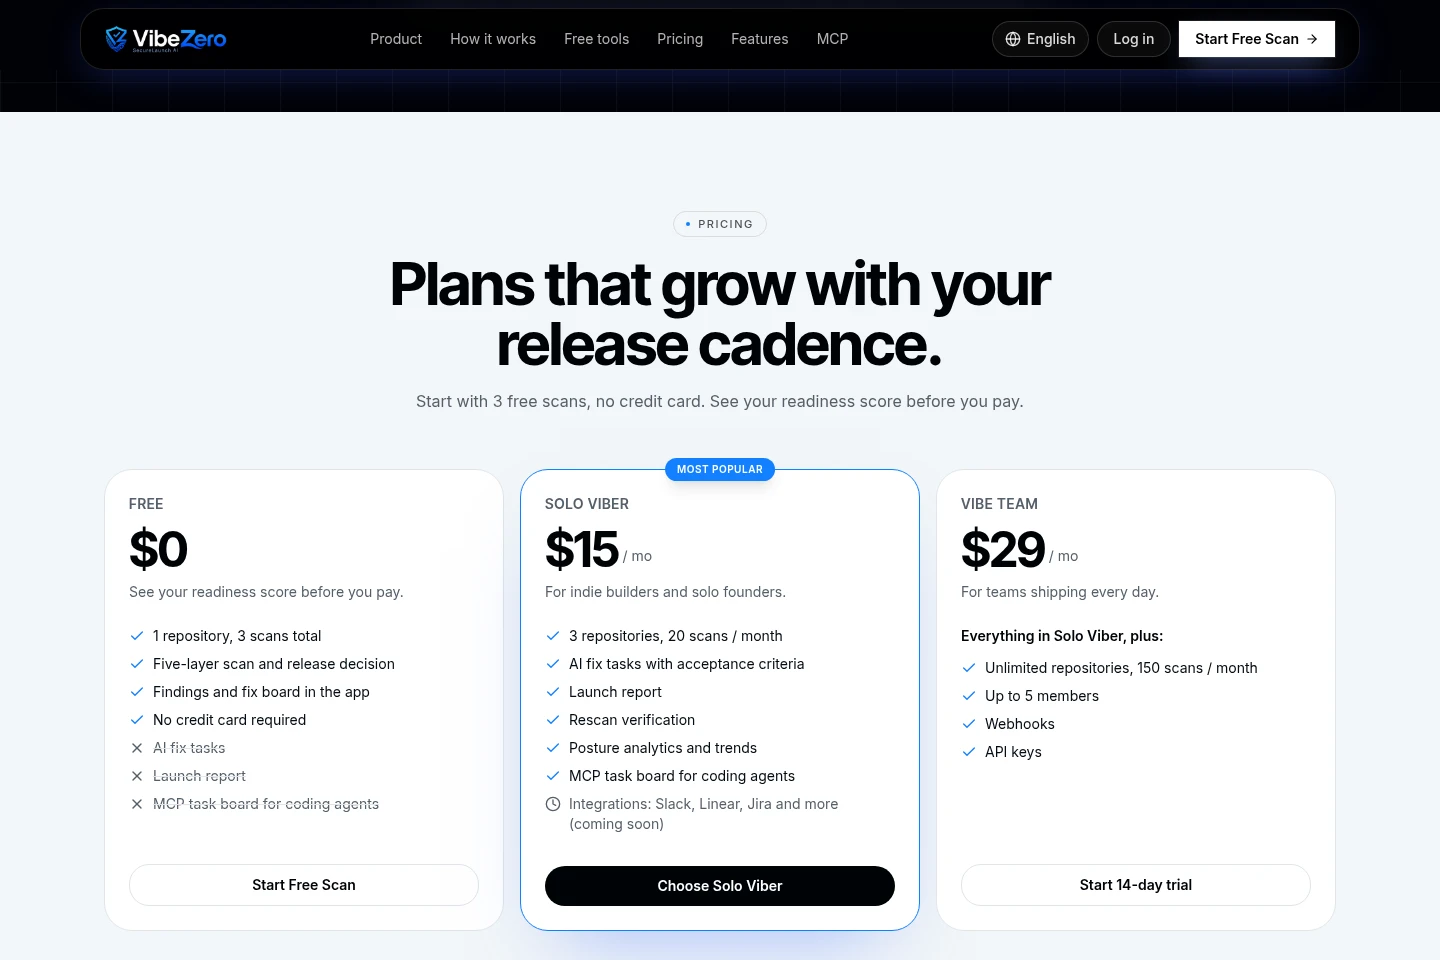
VibeZero bietet einen kostenlosen Plan und beschreibt einen Custom-Plan; die kostenlose Option beginnt mit drei Scans. Vergleichen Sie beim Plan die Scan-Nutzung und die Team- oder Agenturfunktionen des Custom-Plans.
| Tarif | Preis | Leistungen und Limits |
|---|---|---|
| Free | $0 |
|
| Custom | Individuelle Preise; Vertrieb kontaktieren |
|
Anwendungsfälle
KI-erstellte App vor dem Release prüfen
Bereitet ein Team eine KI-erstellte Anwendung für die Veröffentlichung vor, verbindet es das Repository über die GitHub-App oder CLI und scannt Code, Abhängigkeiten, Secrets, Konfiguration und die bereitgestellte App. Score und Release-Entscheidung helfen, Blocker zu prüfen.
Sicherheitsfixes priorisieren und nachverfolgen
Liefert ein Scan viele Befunde, helfen Schweregradübersichten und Ursachencluster dabei, Release-Blocker zu erkennen. Das Team erstellt Fix-Aufgaben, übergibt promptfähige Patches an ein Coding-Tool und prüft abgeschlossene Fixes durch einen erneuten Scan.
Öffentliche Sicherheitsoberfläche einer Website prüfen
Soll eine Website ohne Repository-Verbindung geprüft werden, gibt der Nutzer ihre Adresse für den kostenlosen externen Scan ein. Ohne Registrierung prüft er Seite, geladene Skripte und Zertifikat; verwendet werden darf er nur für eigene oder autorisiert getestete Websites.
Einschränkungen
Der kostenlose externe Scan prüft nur die öffentliche Oberfläche einer Website; er untersucht weder das Repository noch bestätigt er die Release-Bereitschaft.
Der externe Scan ist für Websites vorgesehen, die der Nutzer besitzt oder autorisiert testen darf.
Workflow-Integrationen außer der GitHub-App werden als in Entwicklung oder demnächst verfügbar beschrieben; die vorliegenden Angaben belegen keine aktuelle Verfügbarkeit.
Zielgruppen
Entwickler, die mit KI-Coding-Tools Apps bauen und vor dem Release Sicherheitsbefunde und Fix-Aufgaben benötigen
Security-Teams, die Release-Schwellen, Blocker und durch erneute Scans bestätigte Fixes über mehrere Repositories hinweg benötigen
Agenturen, die Sicherheitsstandards und Release-Prüfungen für mehrere Kundenanwendungen verwalten
Häufige Fragen
Was prüft der vollständige VibeZero-Scan?
Er prüft fünf Ebenen: Code, Abhängigkeiten, Secrets, Konfiguration und die laufende App. Der Repository-Scan umfasst Repository, Lockfiles und Verlauf sowie die bereitgestellte Anwendung.
Wie unterscheidet sich der kostenlose externe Scan vom Repository-Scan?
Der externe Scan prüft ohne Registrierung die öffentliche Oberfläche einer Website, darunter Seite, geladene Skripte und Zertifikat. Da er den Code nicht sieht, ist er auf 84 von 100 begrenzt und kann eine App nicht als releasebereit einstufen.
Wann gilt ein Fix als verifiziert?
Ein Fix gilt erst dann als verifiziert, wenn ein erneuter Scan ihn anhand derselben Policy-Suite bestätigt. Eine erstellte Aufgabe oder ein Patch allein genügt nicht.
Kann VibeZero ein Release blockieren?
Ja. Der Launch-Readiness-Score kann CI steuern. Die Beschreibung sieht außerdem vor, riskante Releases automatisch zu blockieren und CI wieder freizugeben, sobald die Probleme behoben sind.
Welche Integrationen sind bereits verfügbar?
Die GitHub-App ist bereits verbunden. Andere Workflow-Integrationen werden als in Entwicklung oder demnächst verfügbar beschrieben und sollten deshalb nicht als aktuell verfügbar gelten.
Wie erhalte ich Preise für Agenturen oder Teams?
Für Agentur- und Teampreise, Rechnungsstellung, Beschaffungsunterlagen oder Fragen zur Repository-Abdeckung ist [email protected] zuständig. Laut Website bietet ein Custom-Plan White-Label-Berichte, Kundenverwaltung, Release-Richtlinien pro Kunde, SSO und Audit-Logs.
Kommentare