
- Monatliche Besuche
- 1.137
- 2026-09
- Monatliches Wachstum -4,4 %
CISOGenie - KI-gestütztes GRC für Compliance, Risiken und Auditvorbereitung
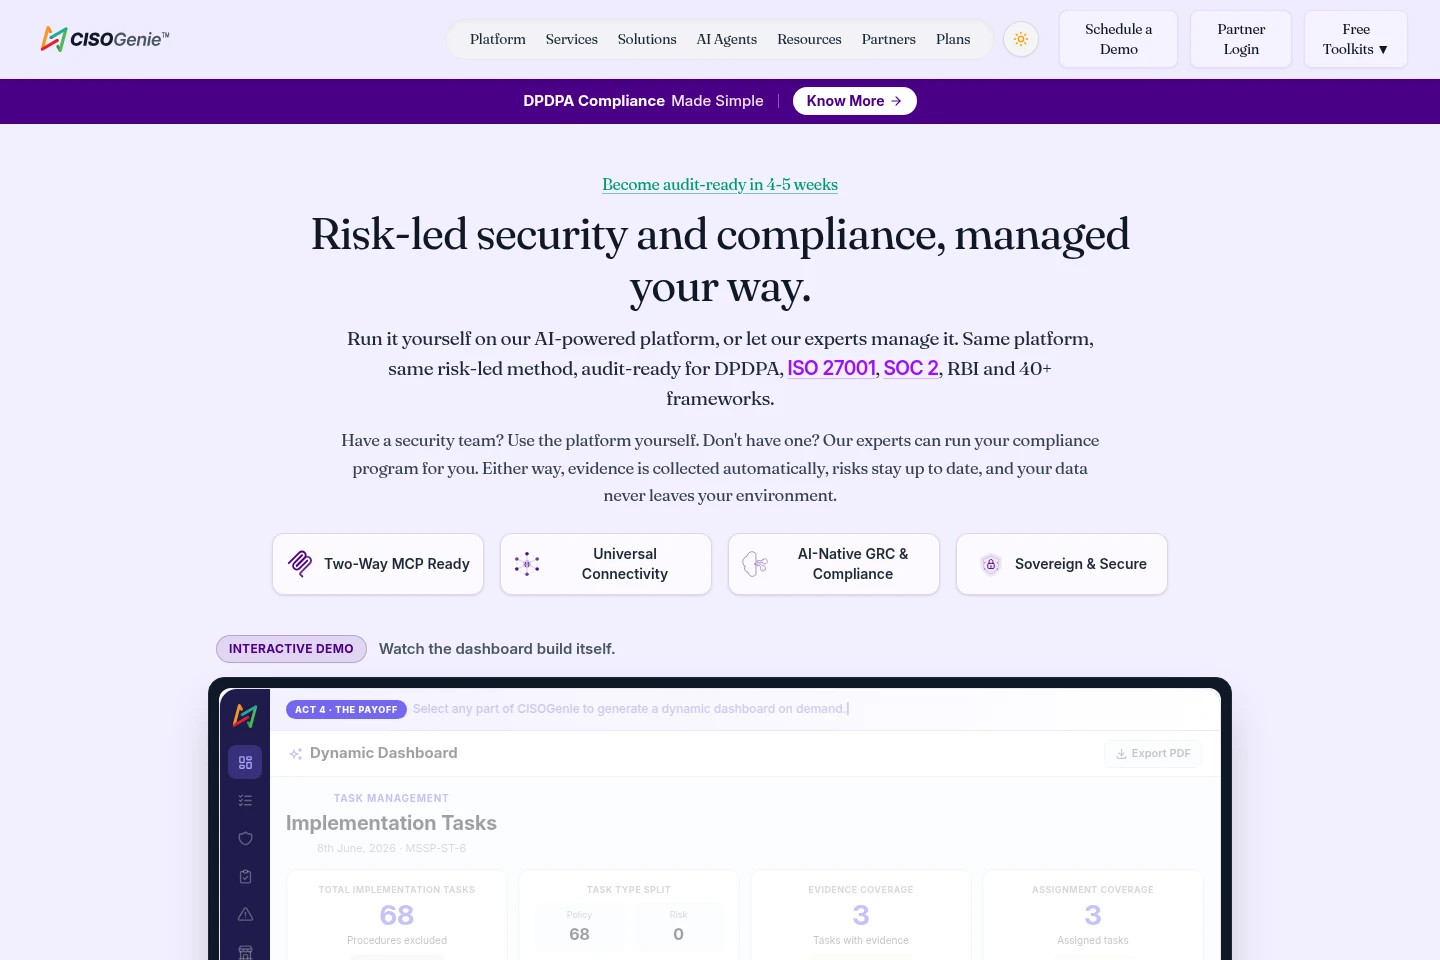
CISOGenie ist eine GRC-Plattform zur Verwaltung von Sicherheits- und Compliance-Programmen für Frameworks wie DPDPA, ISO 27001, SOC 2 und RBI. Teams können die Plattform selbst betreiben oder CISOGenie-Experten mit der Compliance-Verwaltung beauftragen. Zu den Funktionen gehören Richtlinienverwaltung, Risikoregister, automatische Beweiserfassung, Lieferantenbewertungen und Auditvorbereitung.
- KI-Programmierung
- Sicherheitsscanner
- Betrugserkennung
- Dokumenten-Generator
- GRC-Compliance-Plattform
- automatische Beweiserfassung
- Lieferantenrisikomanagement
Funktionen
Compliance-Programmverwaltung
Frameworks, Kontrollen, Richtlinien und Auditvorbereitung werden auf einer zentralen GRC-Plattform verwaltet. Teams wählen passende Frameworks aus, ordnen Anforderungen zu, verteilen Aufgaben und verfolgen den Compliance-Fortschritt.
Automatische Beweiserfassung
KI-Agenten erfassen und prüfen Compliance-Nachweise aus verbundenen Systemen. Die Plattform unterstützt die Erfassung über APIs, Browser und Systeme; Voraussetzung sind konfigurierte Integrationen und Zugriffsrechte.
Risiko- und Lieferantenmanagement
Risiko- und Lieferantenregister werden gepflegt und Sicherheitsrisiken überprüft. Nutzer können Lieferanten bewerten, Risikomaßnahmen verfolgen und externe Risiken über die Plattform beobachten.
Richtlinienverwaltung und Zuordnung
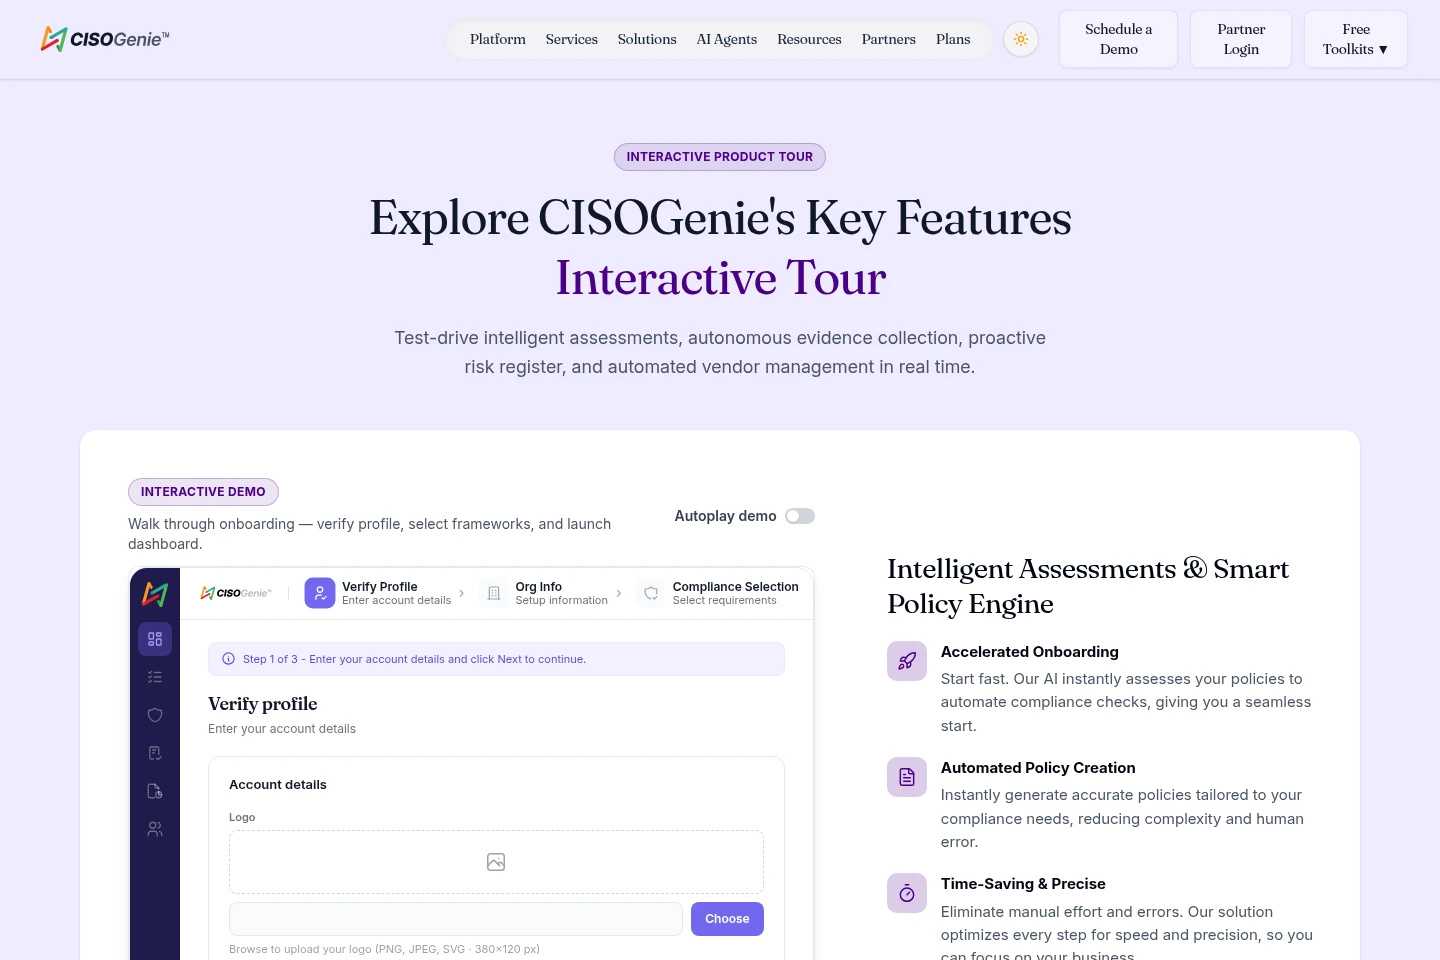
Richtlinien lassen sich erstellen oder verwalten und Compliance-Frameworks zuordnen, auch in maschinenlesbaren OSCAL-Prozessen. Die Plattform kann bestehende Richtlinien bewerten und Richtlinien für Compliance-Anforderungen generieren.
Workflows zur Auditvorbereitung
Lückenbewertungen, Kontrollverfolgung, Anforderungen zugeordnete Nachweise und interne Auditabläufe unterstützen die Auditvorbereitung. Verwaltete Pakete umfassen die jeweils angegebenen Beratungsleistungen und die Freigabe der Auditbereitschaft.
Preise
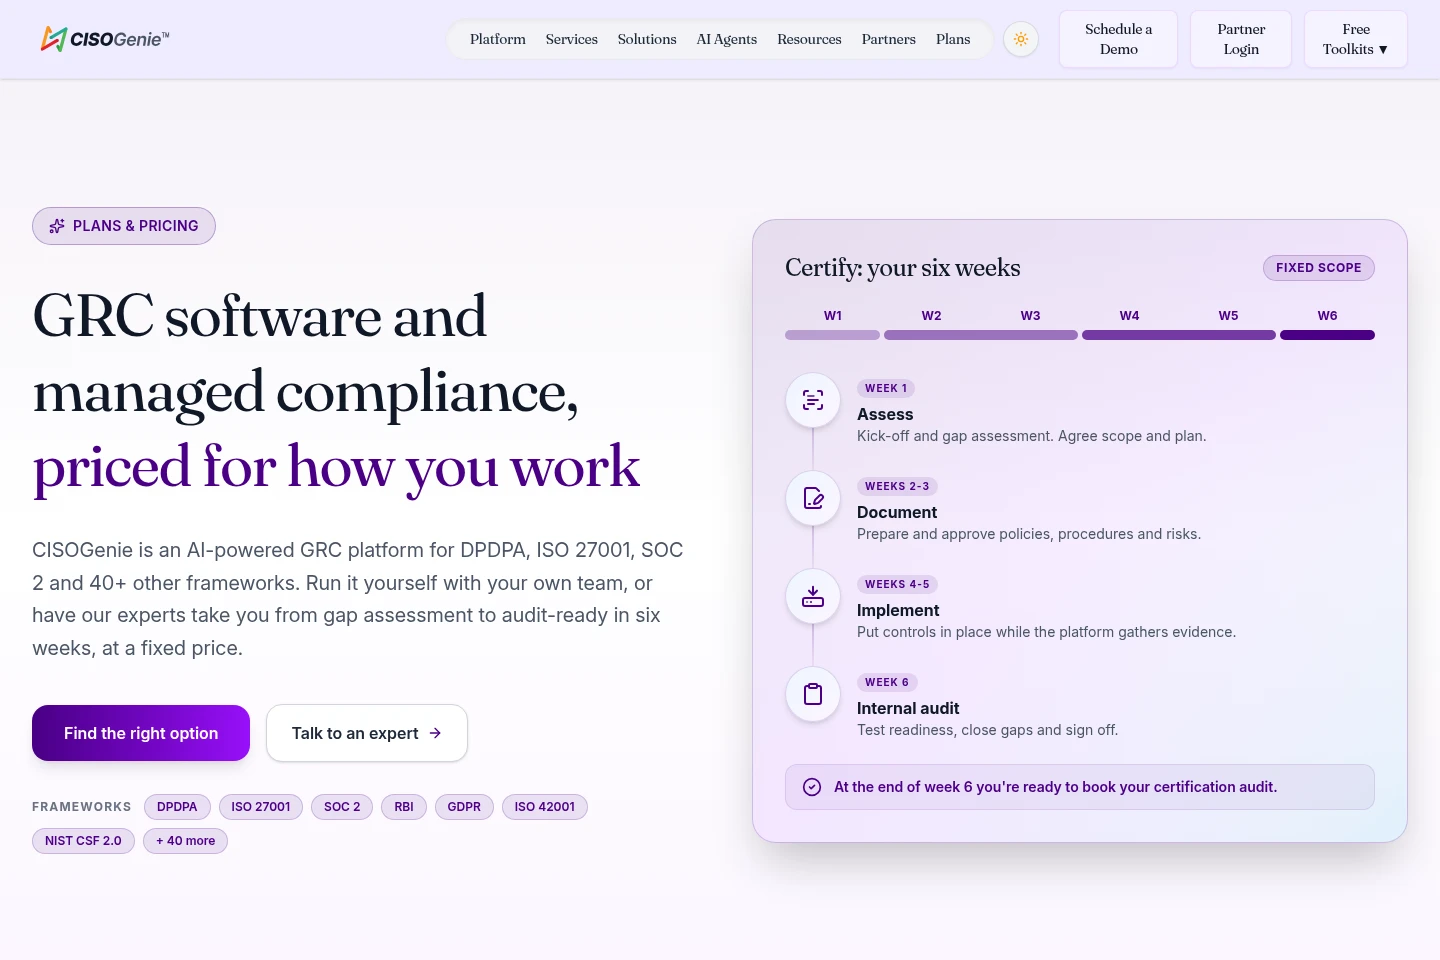
CISOGenie bietet Plattformtarife mit Preis auf Anfrage sowie verwaltete Pakete zum Festpreis oder auf Anfrage. Vergleichen Sie Framework- und Leistungsumfang, enthaltene Nutzer, Support und den Bedarf an laufendem Schutz.
| Tarif | Preis | Leistungen und Limits |
|---|---|---|
| Starter | Auf Anfrage |
|
| Scaler | Auf Anfrage |
|
| Enterprise | Auf Anfrage |
|
| Certify | Festpreis |
|
| Certify & Protect | Einmalige Einrichtung, danach monatliches Abonnement; individuelles Angebot |
|
Laut Pläne-Seite deckt die Reihe Starter, Scaler und Enterprise 2 bis 5 Frameworks ab; die Anzahl je einzelnem Tarif wird nicht angegeben. Optionale Dienste und Zusatzleistungen können Tarife erweitern.
Anwendungsfälle
Ein Zertifizierungsaudit vorbereiten
Muss eine Organisation sich auf ein Framework wie ISO 27001, SOC 2 oder DPDPA vorbereiten, kann sie Anforderungen zuordnen, Lücken bewerten, Kontrollen einrichten und Nachweise in CISOGenie erfassen. Die entstehenden Unterlagen und Dokumentpakete unterstützen die Auditvorbereitung.
Compliance-Nachweise sammeln und ordnen
Müssen Nachweise aus Geschäftssystemen gesammelt werden, können Teams unterstützte Integrationen verbinden und die automatische Erfassung und Prüfung nutzen. Die Nachweise werden Anforderungen zugeordnet, damit Teams Abdeckung und offene Lücken prüfen können.
Lieferantensicherheit und Risiken bewerten
Benötigt eine Organisation einen Überblick über die Sicherheit ihrer Lieferanten, kann sie ein Lieferantenregister führen und Bewertungen sowie Risiken überprüfen. Risikodaten und Lieferanteninformationen werden zusammen mit dem übergreifenden Compliance-Programm verwaltet.
Einschränkungen
Certify & Protect ist für Organisationen mit bis zu 250 Beschäftigten beschrieben; größere Organisationen sollen ein individuelles Programm anfragen.
Die Auditgebühr der Zertifizierungsstelle ist nicht im Preis des verwalteten Compliance-Pakets enthalten.
Automatische Beweiserfassung erfordert Systemzugriff und konfigurierte Integrationen; Kunden müssen den erforderlichen Zugriff bereitstellen.
Die geführte Dashboard-Demonstration auf der Homepage ist derzeit auf Task Management → Implementation Tasks beschränkt.
Zielgruppen
Sicherheits-, IT- und Compliance-Teams, die Framework-Anforderungen und Auditvorbereitung verwalten
Organisationen ohne internes Sicherheitsteam, die Unterstützung bei der verwalteten Compliance benötigen
MSSPs, MSPs und VARs, die das CISOGenie-Partnerprogramm prüfen
Häufige Fragen
Welche Frameworks unterstützt CISOGenie?
CISOGenie unterstützt DPDPA, ISO 27001, SOC 2, RBI und mehr als 40 Frameworks. Auf der Pläne-Seite werden außerdem GDPR, ISO 42001 und NIST CSF 2.0+ genannt.
Kann CISOGenie Nachweise aus unseren Systemen erfassen?
Ja. Die Plattform beschreibt KI-Agenten, die Nachweise über APIs, Browser und Systeme erfassen und prüfen. Die Erfassung hängt von konfigurierten Integrationen und dem vom Kunden bereitgestellten Systemzugriff ab.
Ist die Auditgebühr der Zertifizierungsstelle enthalten?
Nein. Die Auditgebühr der Zertifizierungsstelle ist separat. Das Certify-Paket umfasst einen internen Auditbericht und die Freigabe der Auditbereitschaft, nicht aber die Gebühr der Zertifizierungsstelle.
Was ist in Certify & Protect enthalten?
Enthalten ist das sechswöchige Certify-Engagement mit anschließenden Leistungen wie laufender Compliance-Pflege, vierteljährlichen Prüfungen und Sicherheitsberichten. Das Paket wird individuell angeboten, hat eine einmalige Einrichtungsgebühr und danach ein monatliches Abonnement und ist für Organisationen mit bis zu 250 Beschäftigten beschrieben.
Kommentare